Private oder On-Premise
Dedizierte Instanz oder Betrieb in eigener Infrastruktur ermöglicht volle Daten- und Betriebshoheit.
 VeriSeal©
Defense & Behörden
VeriSeal schützt sensible Ausrüstung, Ersatzteile und Dokumentationsketten – mit isolierbaren Betriebsmodellen, starken Rollen und nachvollziehbaren Sicherheitsereignissen.
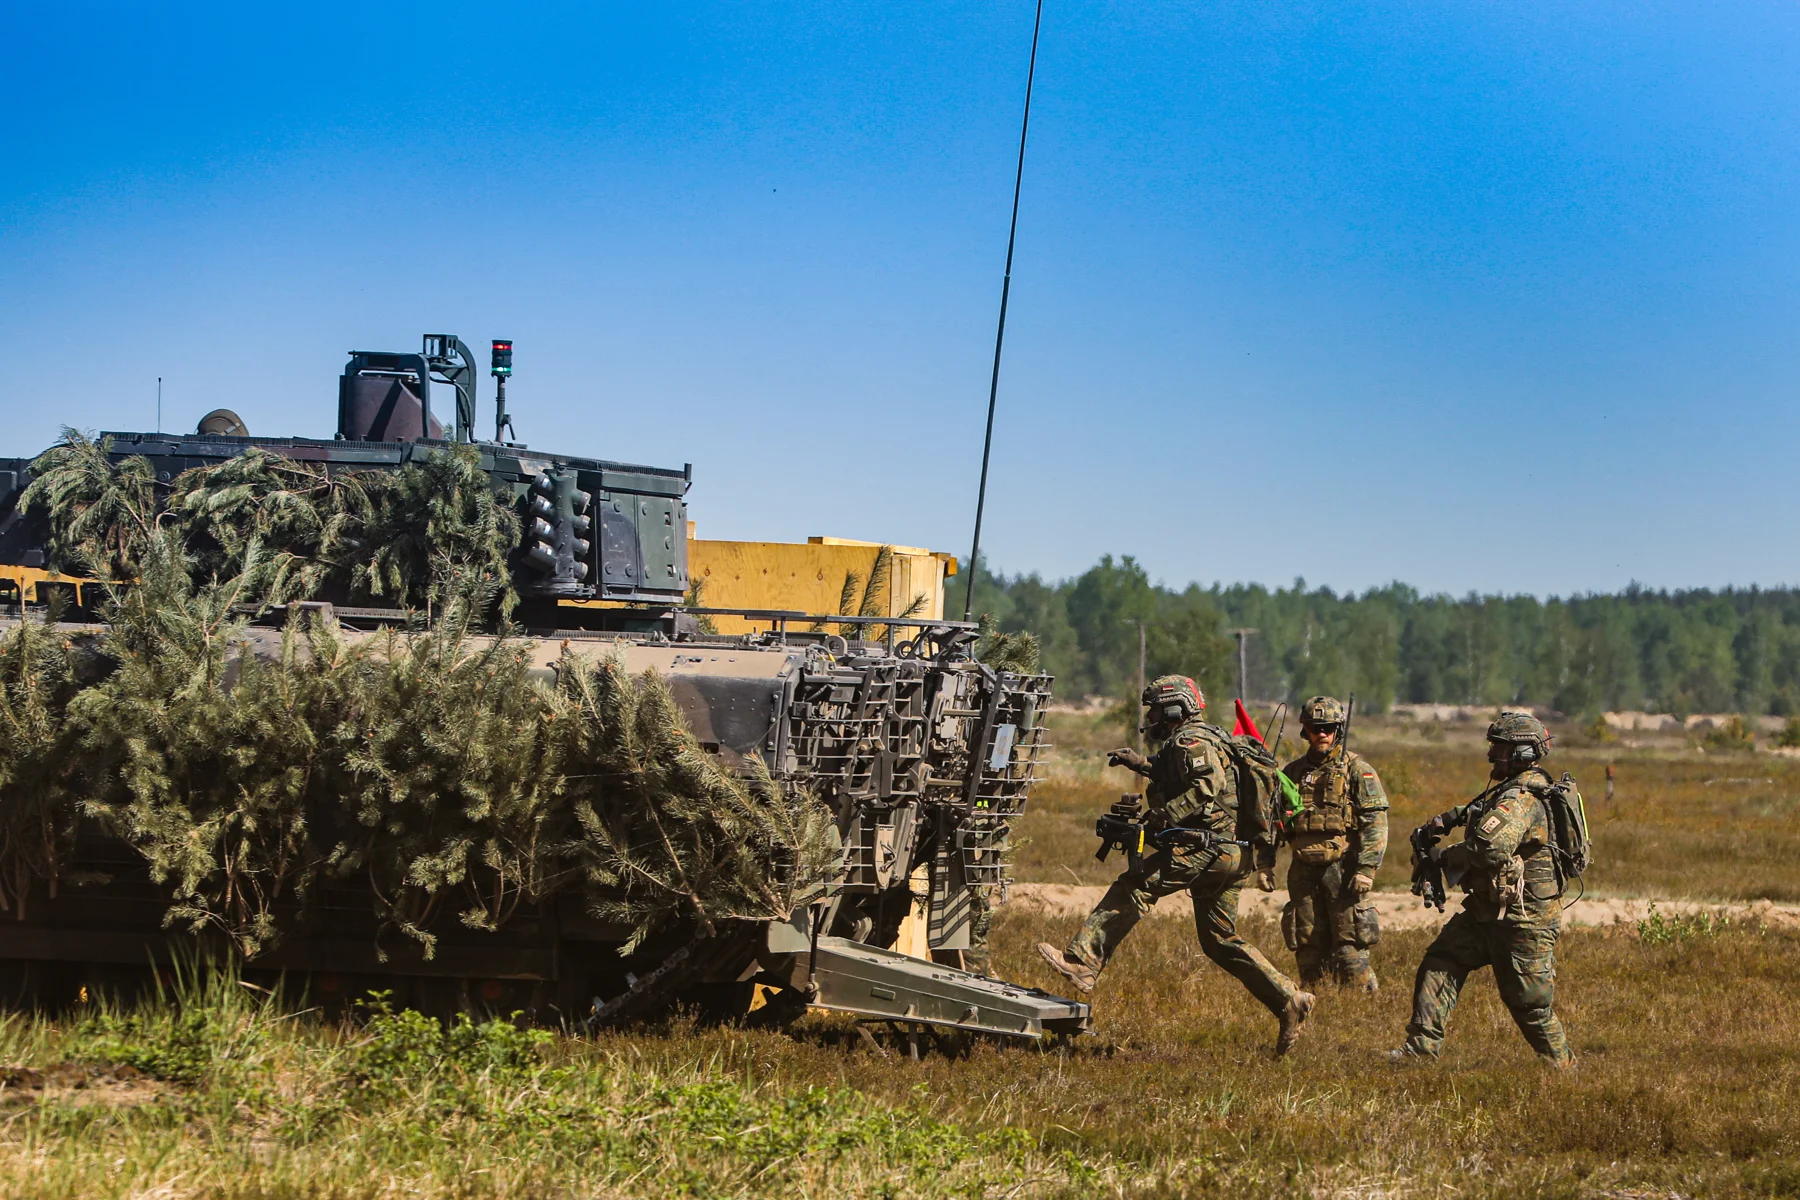
Bundeswehrsoldaten am Puma-Schützenpanzer · Oberlausitz, 16. Mai 2022. Staff Sgt. Gabriel Rivera-Villanueva / U.S. Army National Guard · Public Domain.
Historisches Foto zur Einordnung der Zielgruppe, keine Kundenreferenz oder Empfehlung durch die Bundeswehr.
The appearance of U.S. Department of War (DoW) visual information does not imply or constitute DoW endorsement.
Ausgangslage
Bei Materialübergaben müssen Gegenstand, Unterlagen und Zuständigkeit zusammenpassen. Fehlt eine Information oder ist eine Kennzeichnung auffällig, braucht es eine nachvollziehbare Klärung. Die digitale Unterstützung soll diese Zusammenhänge sichtbar machen, ohne sensible Angaben unkontrolliert weiterzugeben.
VeriSeal für Ihre Branche
Dedizierte Instanz oder Betrieb in eigener Infrastruktur ermöglicht volle Daten- und Betriebshoheit.
Tamper-Loop, kryptografischer Status und Serverhistorie kombinieren physischen und digitalen Schutz.
Mandanten, Rollen, MFA, mTLS und getrennte Maschinenzugänge reduzieren Angriffsflächen.
NFC, UHF, QR und Barcode verbinden Einzelprüfung, Lager, Transport und Service.
So funktioniert es
Schutzbedarf, Betriebsmodell, Rollen und zulässige Datenflüsse werden definiert.
Label und digitale Identität werden kontrolliert einem konkreten Objekt zugewiesen.
Prüfungen und Zustandsereignisse erzeugen einen nachvollziehbaren Sicherheitsverlauf.
Risikoregeln und Schnittstellen übergeben Auffälligkeiten an zuständige Systeme.
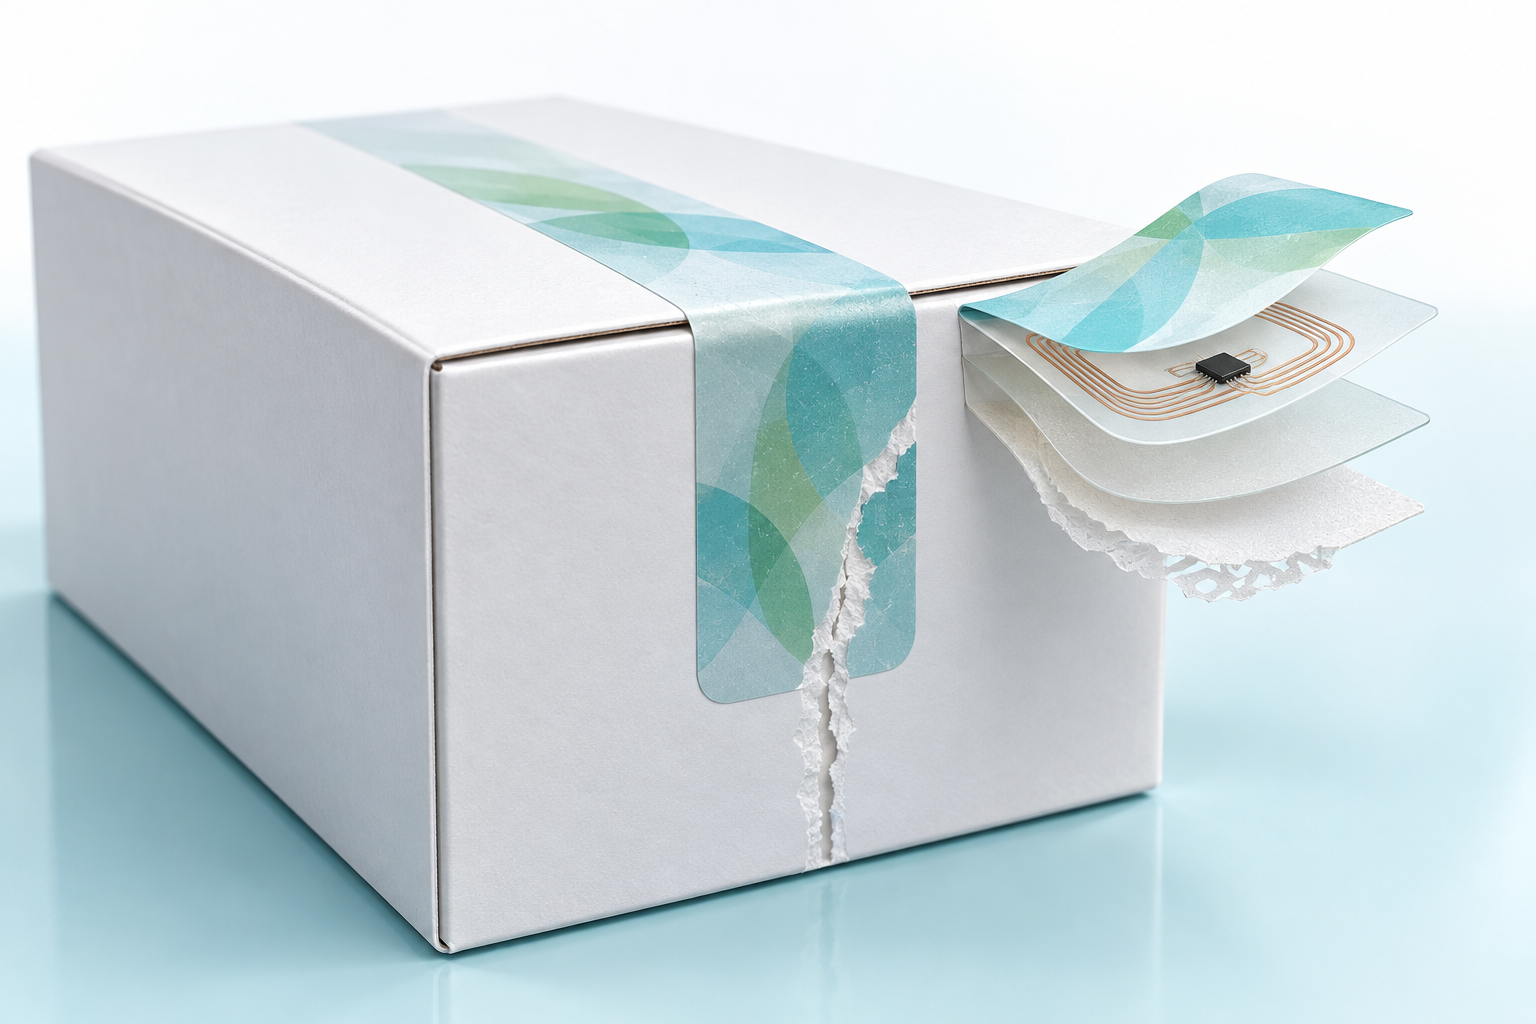 KI-gestützte Illustration · keine reale Kundeninstallation
 Foto: Skot · CC BY-SA 4.0. Quelle und Lizenz Symbolfoto, keine VeriSeal-Kundenreferenz.
Einfach erklärt
NFC, UHF, QR und Seriennummer verweisen auf dasselbe kontrollierte Objekt.
Im Pilot messbar
VeriSeal wird anhand realer Prozesskennzahlen bewertet. Zielwerte werden gemeinsam aus dem konkreten Anwendungsfall abgeleitet.
Anteil definierter Übergaben, Einbauten oder Wartungen mit dokumentierter Identitätsprüfung.
Zeit zwischen erkanntem Sicherheitsereignis, Bewertung und kontrollierter Reaktion.
Übereinstimmung von physischem Objekt, UHF-/NFC-Identität und führendem Bestandssystem.
Nachvollziehbarkeit zulässiger Rollen, Maschinenzugriffe und administrativer Änderungen.
Konkrete Einsatzfälle
Bauteil, Herkunft, Freigabestatus und technische Unterlagen werden vor Einbau oder Wartung geprüft.
Ergebnis: belastbare TeileidentitätEin Tamper-fähiges Label dokumentiert Öffnung oder Beschädigung an Kiste, Gerät oder geschütztem Bereich.
Ergebnis: sichtbarer ManipulationsstatusUHF unterstützt Bestands- und Bewegungsereignisse; NFC ermöglicht die gezielte Einzelprüfung.
Ergebnis: kombinierte Masse- und DetailprüfungSicherheitsarchitektur
Die Prüfaussage entsteht aus Chipkryptografie, Produktstatus, Ereignishistorie und kontrollierter Serverlogik. Die UID bleibt ein ergänzendes Merkmal.
NFC, UHF, QR und Seriennummer verweisen auf dasselbe kontrollierte Objekt.
Kryptografie, Manipulationsstatus, Serverfreigabe und Historie bilden gemeinsam die Prüfaussage.
Private Cloud oder On-Premise ermöglicht kundeneigene Datenhaltung, Schlüsselprozesse und Netzkontrolle.
Rollen, MFA, mTLS, Audit-Trails und definierte Übergaben unterstützen den Sicherheitsbetrieb.
Digitale Produktidentität
Ein Materialdatensatz kann Seriennummer und Kennzeichnung mit freigegebenen technischen Unterlagen, Versionsständen und dokumentierten Übergaben verbinden. Dabei wird unterschieden, welche Daten für Logistik, Instandhaltung oder Prüfung erforderlich sind. Ein hinterlegter Status ersetzt keine technische Abnahme oder Einsatzfreigabe.
Anschlussfähig
Vorhandene Bestands-, Instandhaltungs- und Dokumentensysteme bleiben Teil der vorgesehenen Umgebung. Lesegeräte und vereinbarte Schnittstellen können Informationen dem richtigen Objekt zuordnen. Welche Kommunikation zulässig ist und wo Daten und Schlüssel verwaltet werden, muss vor einer Anbindung anhand der konkreten Infrastruktur festgelegt werden.
Einordnung
Für sensible Umgebungen werden Datenumfang, Berechtigungen und Betriebsgrenzen gesondert beurteilt. Offline-Verfahren benötigen eigene Regeln für Gültigkeit und späteren Abgleich. Aus einer allgemeinen Produktbeschreibung folgt keine Zulassung für Verschlusssachen, militärische Netze oder eine bestimmte Schutzklasse.
VeriSeal unterstützt diese Prozesse technisch. Die konkrete Validierung, Freigabe und regulatorische Bewertung erfolgt kundenspezifisch.
Sinnvoller Einstieg
Ein abgegrenzter Test verbindet echte Musterlabels, reale Produktdaten, Systemanbindung und einen nachvollziehbaren Prüfprozess.
Ein Pilot verwendet ein abgegrenztes Materialbeispiel und ausdrücklich dafür freigegebene Daten. Gemeinsam werden eine Übergabe und eine anschließende Prüfung durchgespielt, einschließlich fehlender Nachweise oder gesperrter Kennzeichnungen. Der Test zeigt technische Möglichkeiten und Grenzen; eine weitergehende Verwendung setzt die zuständigen Sicherheits- und Betriebsfreigaben voraus.
Häufige Fragen
Ja. Die On-Premise-Edition ist für den Betrieb in kundeneigener Infrastruktur vorgesehen; konkrete Netzwerk-, Schlüssel- und Betriebsanforderungen werden im Projekt festgelegt.
Nein. Das Label benötigt nur minimale Prüf- und Identitätsdaten. Sensible Fachdaten bleiben in der kontrollierten Systemumgebung und werden rollenabhängig angezeigt.
Offline-Szenarien können vorgesehen werden, ihre Aussagekraft und Synchronisation hängen jedoch vom Schutzbedarf ab. Kryptografische Online-Prüfung bietet die aktuellste Serverentscheidung.
Der serverseitige Status kann gesperrt oder eingeschränkt werden. Ereignisse werden protokolliert und an definierte Sicherheits- oder Logistikprozesse übergeben.
Nachweis statt Behauptung
VeriSeal kann ohne Abhängigkeit von einer gemeinsam genutzten Hawk-TEC-Datenbank in einer isolierten Private Cloud oder vollständig beim Kunden betrieben werden.
Pilotprojekt
Label, Prozess, Schnittstellen und Betriebsmodell in einem strukturierten Erstgespräch.