攻撃対象領域を完全に把握する
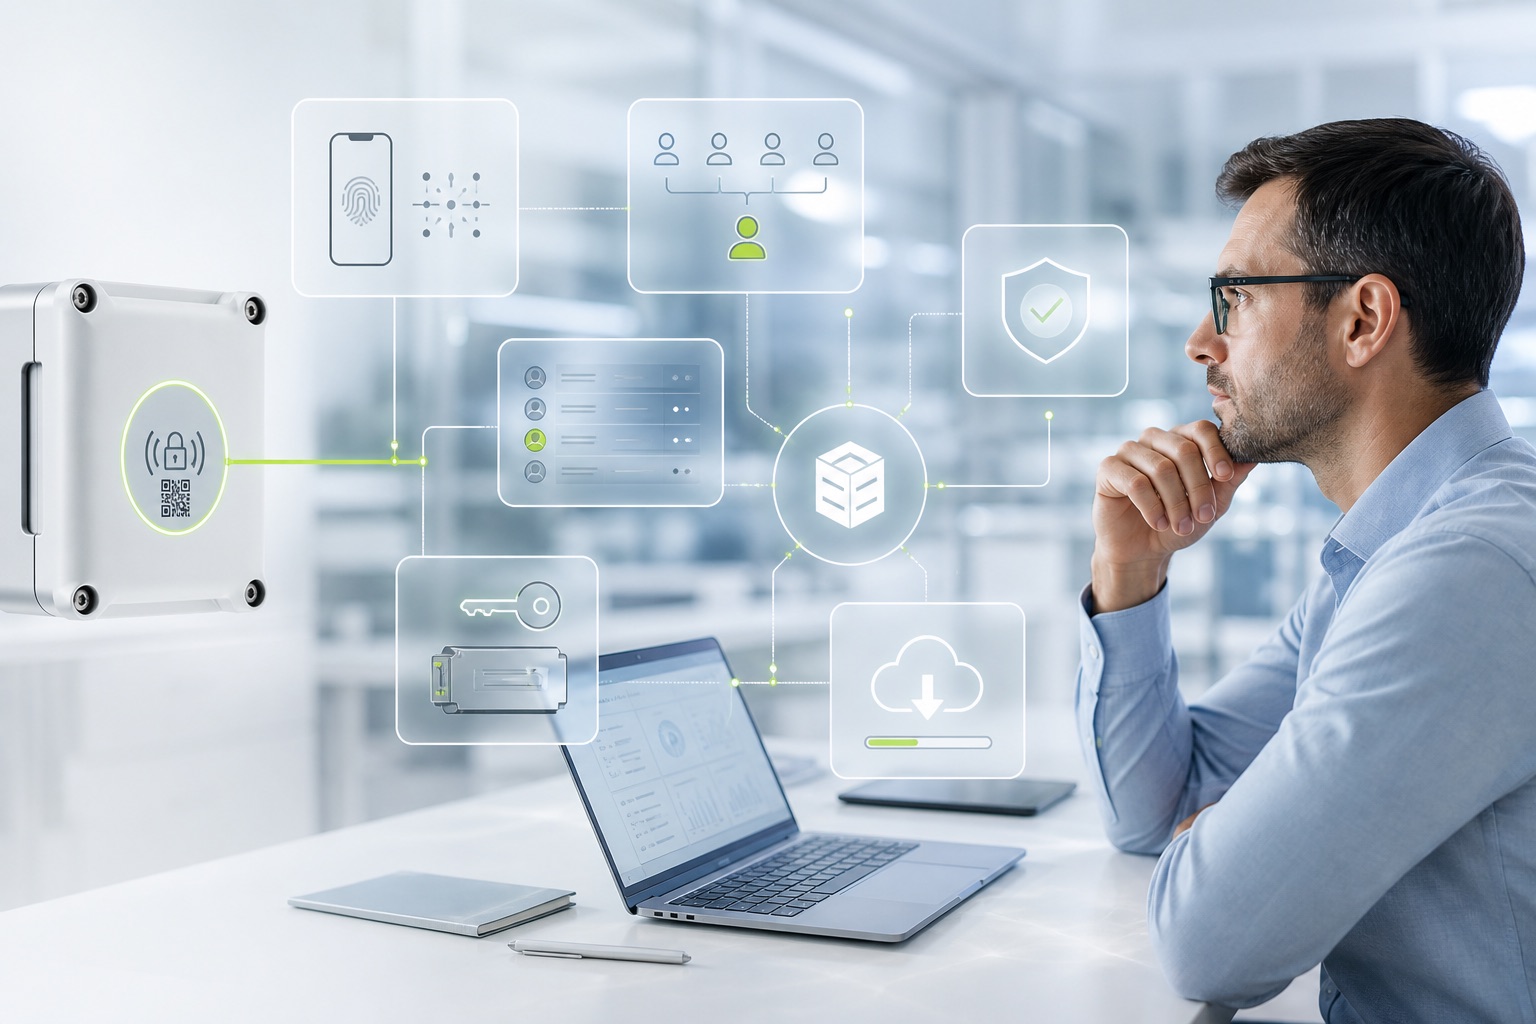
MFA、パスキー、ロール、監査、キー管理、安全な更新、インシデント対応により、プラットフォーム全体が保護されます。
ID とキーを保護する
暗号的に強力なタグは、脆弱な管理、安全でないキー、または制御されていないインターフェイスによって無効になる可能性があります。そのため、セキュリティはシステム全体として計画されています。
Benutzer und Schnittstellen sollten nur die Rechte erhalten, die sie wirklich benötigen. Schlüsselverwaltung und ein geregelter Schlüsselwechsel schützen die Grundlage kryptografischer Prüfungen. Prüfungen von Abhängigkeiten, Schnittstellen und Rollen helfen, Fehler im Gesamtsystem zu finden. Diese Maßnahmen benötigen einen tatsächlich eingerichteten Betrieb und regelmäßige Überprüfung.
継続的にチェックする
VeriSeal verbindet die physische Kennzeichnung mit einer serverseitig kontrollierten Produktidentität. Welche Sicherheitsstufe sinnvoll ist, wird anhand von Risiko, Prozess, Zielgruppe und regulatorischem Umfeld festgelegt.