공격 표면 전체 보기
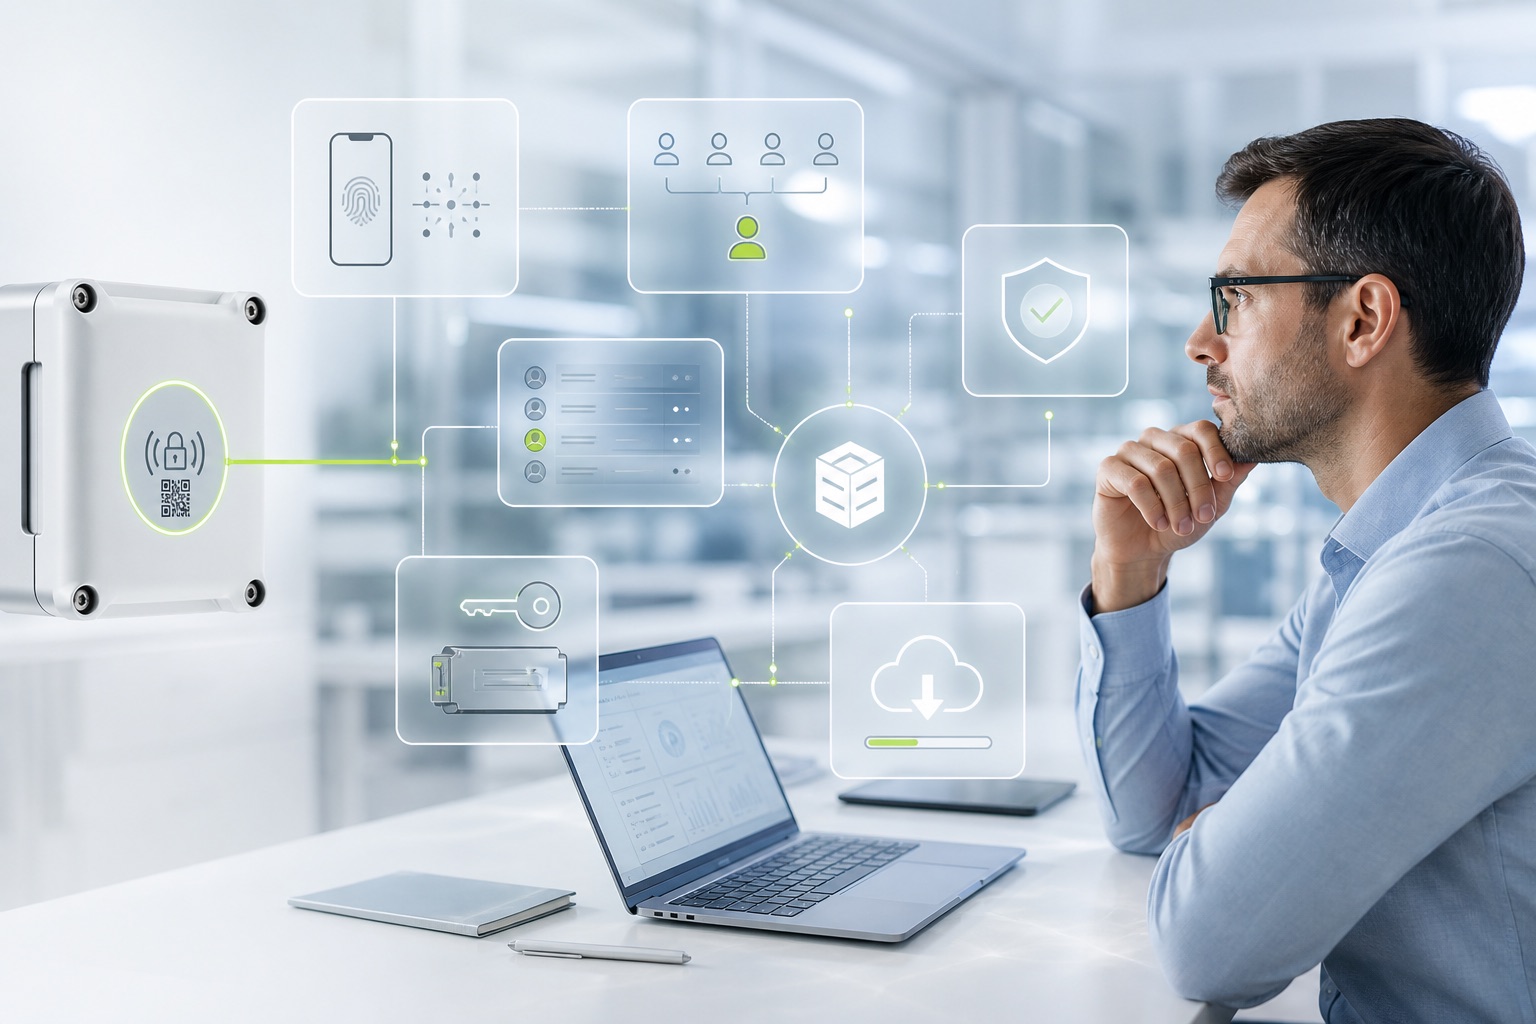
MFA, 암호 키, 역할, 감사, 키 관리, 보안 업데이트 및 사고 대응은 전체 플랫폼을 보호합니다.
ID 및 키 보호
암호학적으로 강력한 태그는 취약한 관리, 안전하지 않은 키 또는 제어되지 않는 인터페이스로 인해 무효화될 수 있습니다. 그렇기 때문에 보안은 전체 시스템으로 계획됩니다.
Benutzer und Schnittstellen sollten nur die Rechte erhalten, die sie wirklich benötigen. Schlüsselverwaltung und ein geregelter Schlüsselwechsel schützen die Grundlage kryptografischer Prüfungen. Prüfungen von Abhängigkeiten, Schnittstellen und Rollen helfen, Fehler im Gesamtsystem zu finden. Diese Maßnahmen benötigen einen tatsächlich eingerichteten Betrieb und regelmäßige Überprüfung.
지속적으로 확인
VeriSeal verbindet die physische Kennzeichnung mit einer serverseitig kontrollierten Produktidentität. Welche Sicherheitsstufe sinnvoll ist, wird anhand von Risiko, Prozess, Zielgruppe und regulatorischem Umfeld festgelegt.