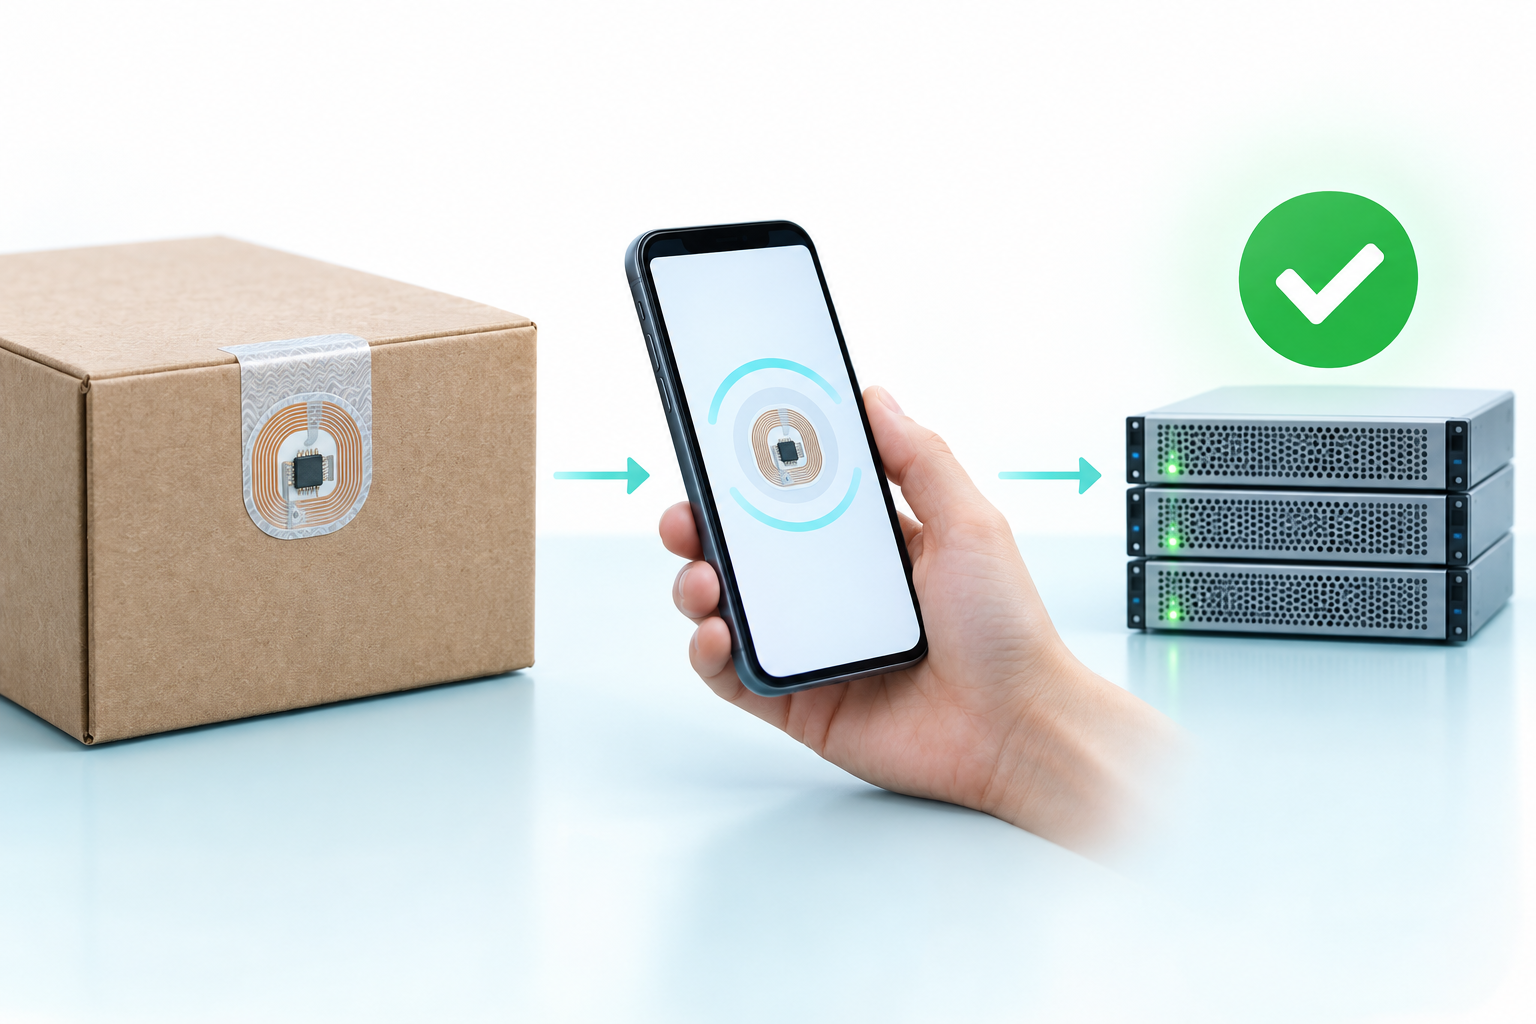
 AI 辅助示意图 · 非真实客户部署
Drei Teile, eine klare Antwort
Das Sicherheitslabel erzeugt den Nachweis, das Smartphone übermittelt ihn und der Server bewertet ihn.
 VeriSeal©
技术
VeriSeal不完全依赖可复制的芯片ID,而是结合加密标记数据,服务器状态和上下文.
用一句话来说
安全标签将真实产品与 VeriSeal 连接起来。在扫描过程中,服务器不仅检查数字,还检查动态密码证明、当前密封状态和已知产品历史记录。然后,VeriSeal 显示发布的产品数据并记录整个事件 - 从工厂到运输和移交,再到服务和回收。
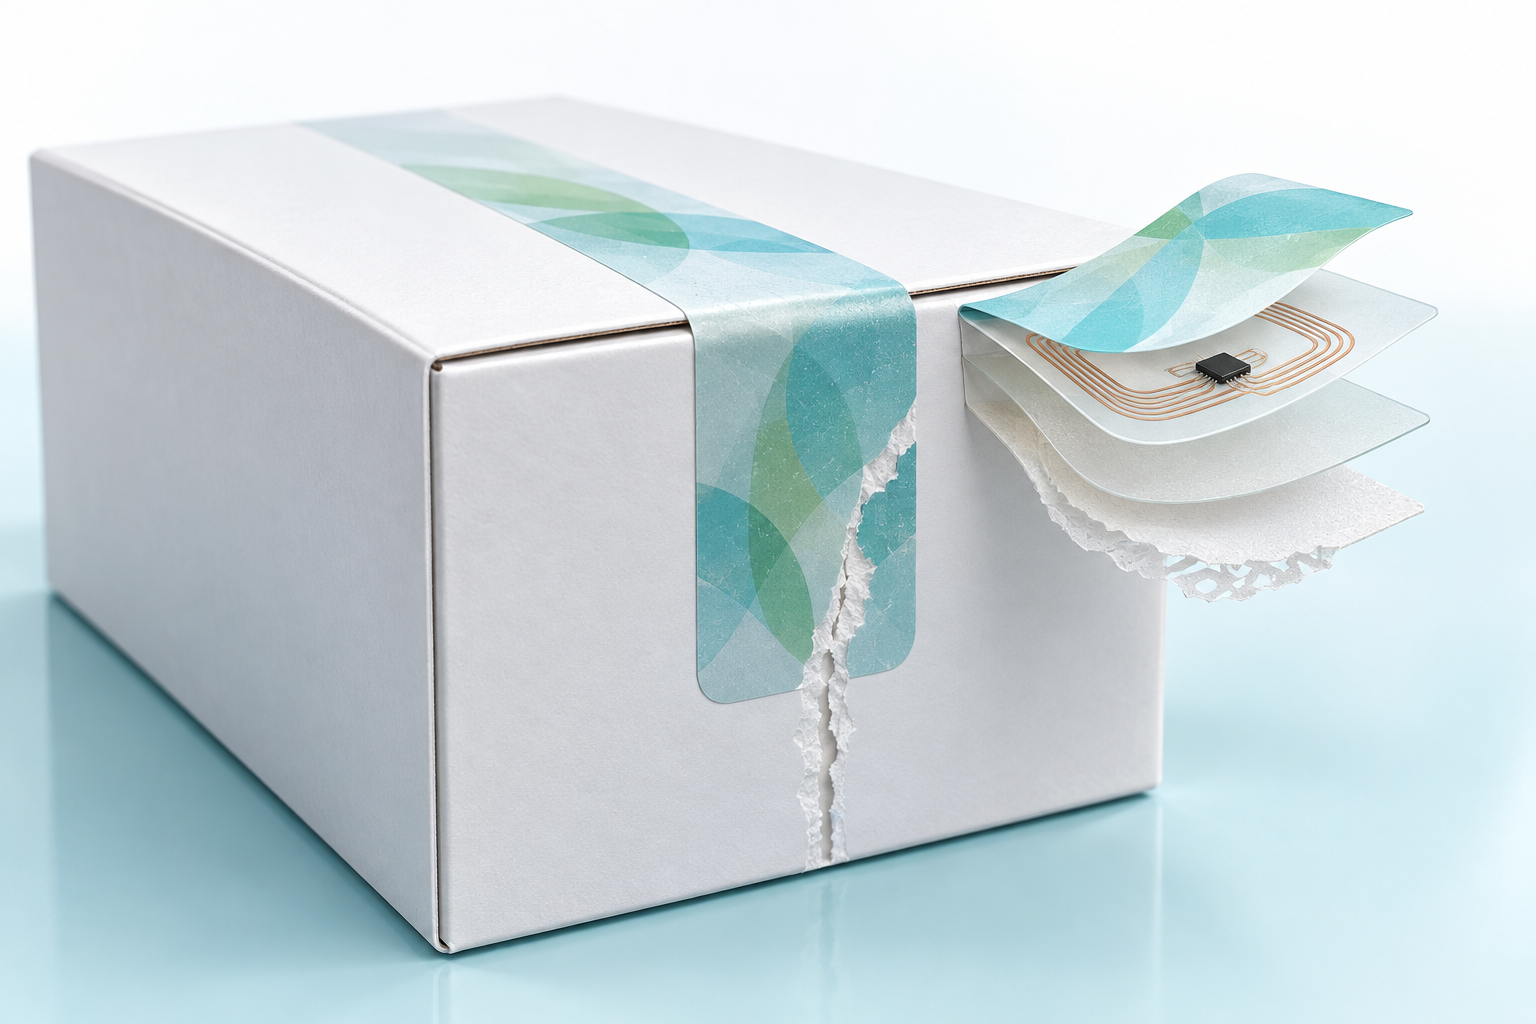 AI 辅助示意图 · 非真实客户部署
简单说明
Beim Scannen prüft VeriSeal nicht nur einen Link, sondern Echtheit, Manipulation, Status und Berechtigung. Das Ergebnis wird einfach als verständlicher Vertrauensstatus angezeigt.
Hinter einem einfachen Scan
Für den Nutzer bleibt der Ablauf leicht. Im Hintergrund werden Identität, aktueller Nachweis und Serverstatus gemeinsam geprüft.
AI 辅助示意图 · 非真实客户部署Das Sicherheitslabel erzeugt den Nachweis, das Smartphone übermittelt ihn und der Server bewertet ihn.
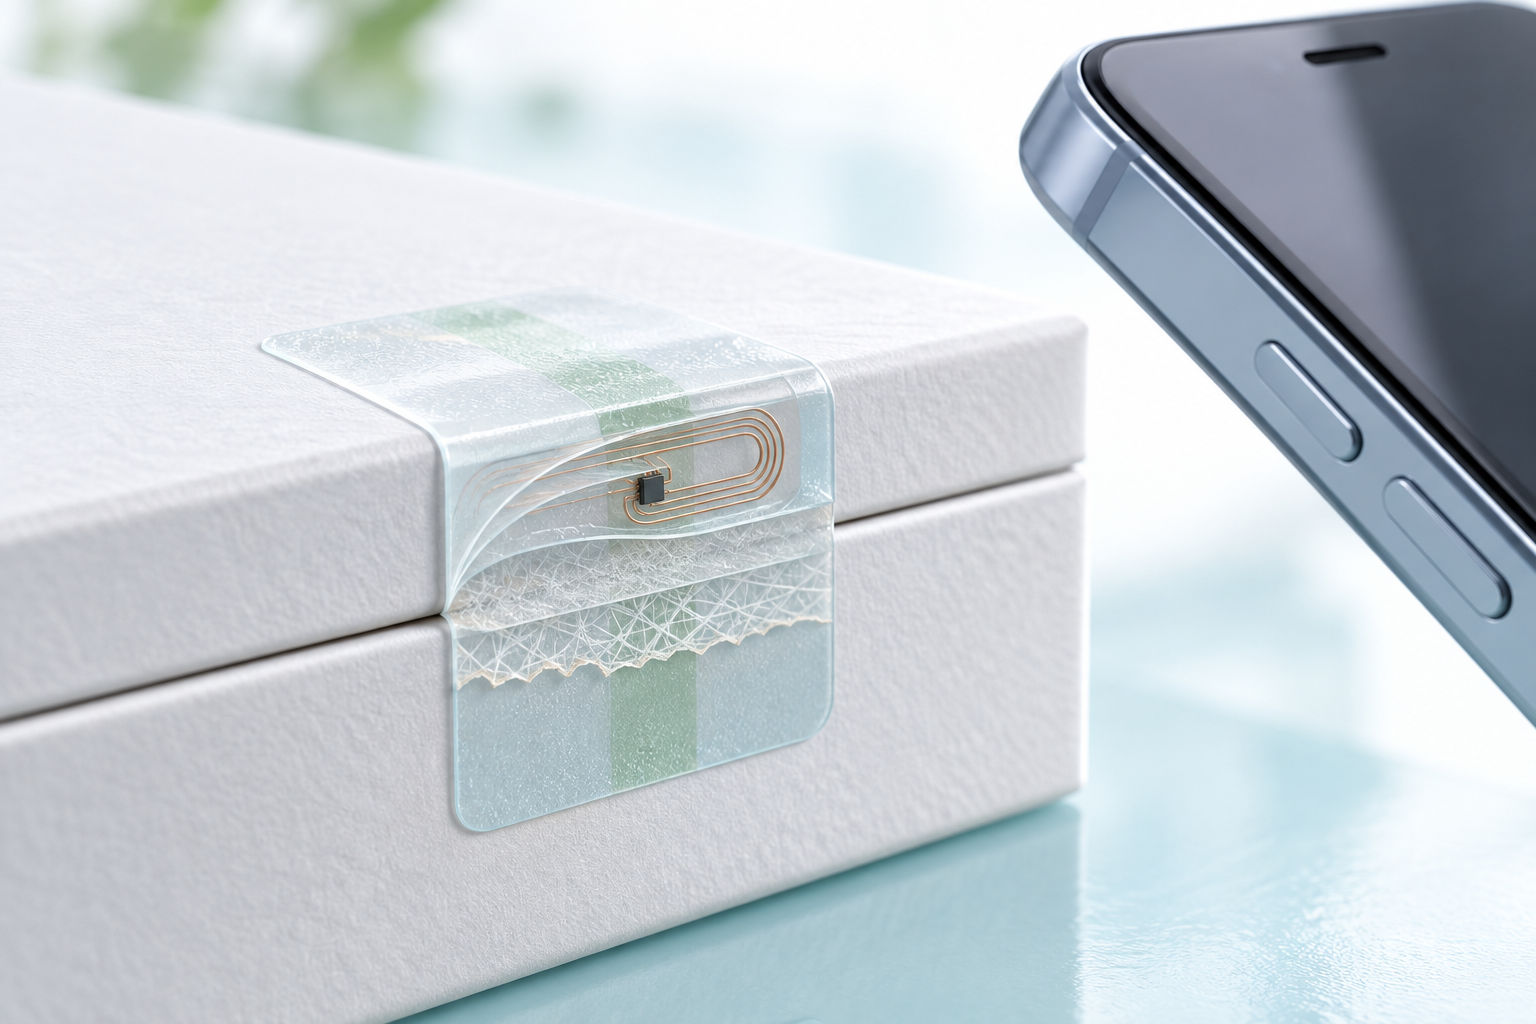 AI 辅助示意图 · 非真实客户部署
Antenne, Chip, Klebeschichten und Manipulationsschleife verbinden Verpackung und digitale Identität.
NFC,UHF,QR或条码导致独特的产品身份.
NTAG 424DNA生成动态SUN/SDM数据,由服务器加密检查.
重放保护,篡改循环,事件历史和风险规则决定状态.
测试和产品生命周期记录接近修订,并作为一项选择。
NTAG 424 DNA TagTamper
每次扫描时,NFC芯片都会产生动态的SUN/SDM数据.一个单独的脆弱的打循环在包装打开口上提供了验证的打开状态.VeriSeal将加密码,计数器,日期分配,重播风险和服务器状态共同检查.
60 秒内完成功能序列
视频显示了日期,服务器检查,产品数据库,操作状态和可选的区块链嵌入.
混合信任架构
PostgreSQL 是产品信息、角色、事件和工作流程的主要业务数据库。VeriSeal 可选择仅将特定审计事件的加密哈希锚定到区块链。
快速,有能力,可以在管理过程中进行修改,适合数据保护,ERP和生产需求.
没有产品细节,没有个人数据在链上 只有后面可以独立检查的hash anchor.
产品信任与生命周期
VeriSeal 将证据、运营和生命周期连接起来,覆盖制造、服务、召回与再利用。
扫描后可查看此产品获准公开的信息,例如操作说明和维护记录。访问权限决定每个人可以查看哪些文件。
数字证书将证明与产品、签发者及有效期关联。其技术含义和认可仍须由负责机构评估。
产品身份和维护记录有助于准备维修。是否适用保修仍取决于约定条款及供应方的审核。
交接记录说明谁确认收货以及后续可以分享哪些信息。它不能代替合同或必要的所有权证明。
产品与批次编号有助于将召回通知对应到受影响的物品。有效跟进取决于现有数据和已经配置的沟通渠道。
保管链展示已记录的交付与接收过程。未记录的环节仍是信息缺口,不能视为已确认事件。
合作伙伴只能访问工作所需且明确授权的信息。经销商与维修商可以看到不同文件,而内部记录保持受保护。
离线时无法自动获取服务器的最新状态。离线流程必须限制数据有效时间和允许操作,并在恢复连接后核对事件。
连接器与现有系统交换约定的数据。每项集成都必须验证可用性、字段映射、权限和错误处理,而非仅凭系统名称判断。
软件物料清单说明产品的软件组成。准确的固件记录有助于识别受影响设备,但显示版本并不等于安装或批准更新。
制造时将产品与标识唯一关联。获批的初始数据为后续检查提供依据。
使用前评估现有证明。警告和缺失信息进入规定的核查流程。
交接时记录参与方、已记录的状态和确认。所有信息保持与该事务关联。
维护记录和变更补充产品历史。授权人员可以找到工作所需的文件。
状态与维护信息有助于评估再次使用。它们不能代替必要的技术检查。
设计安全