 Ilustracja wspomagana przez AI · nie jest to rzeczywista instalacja klienta
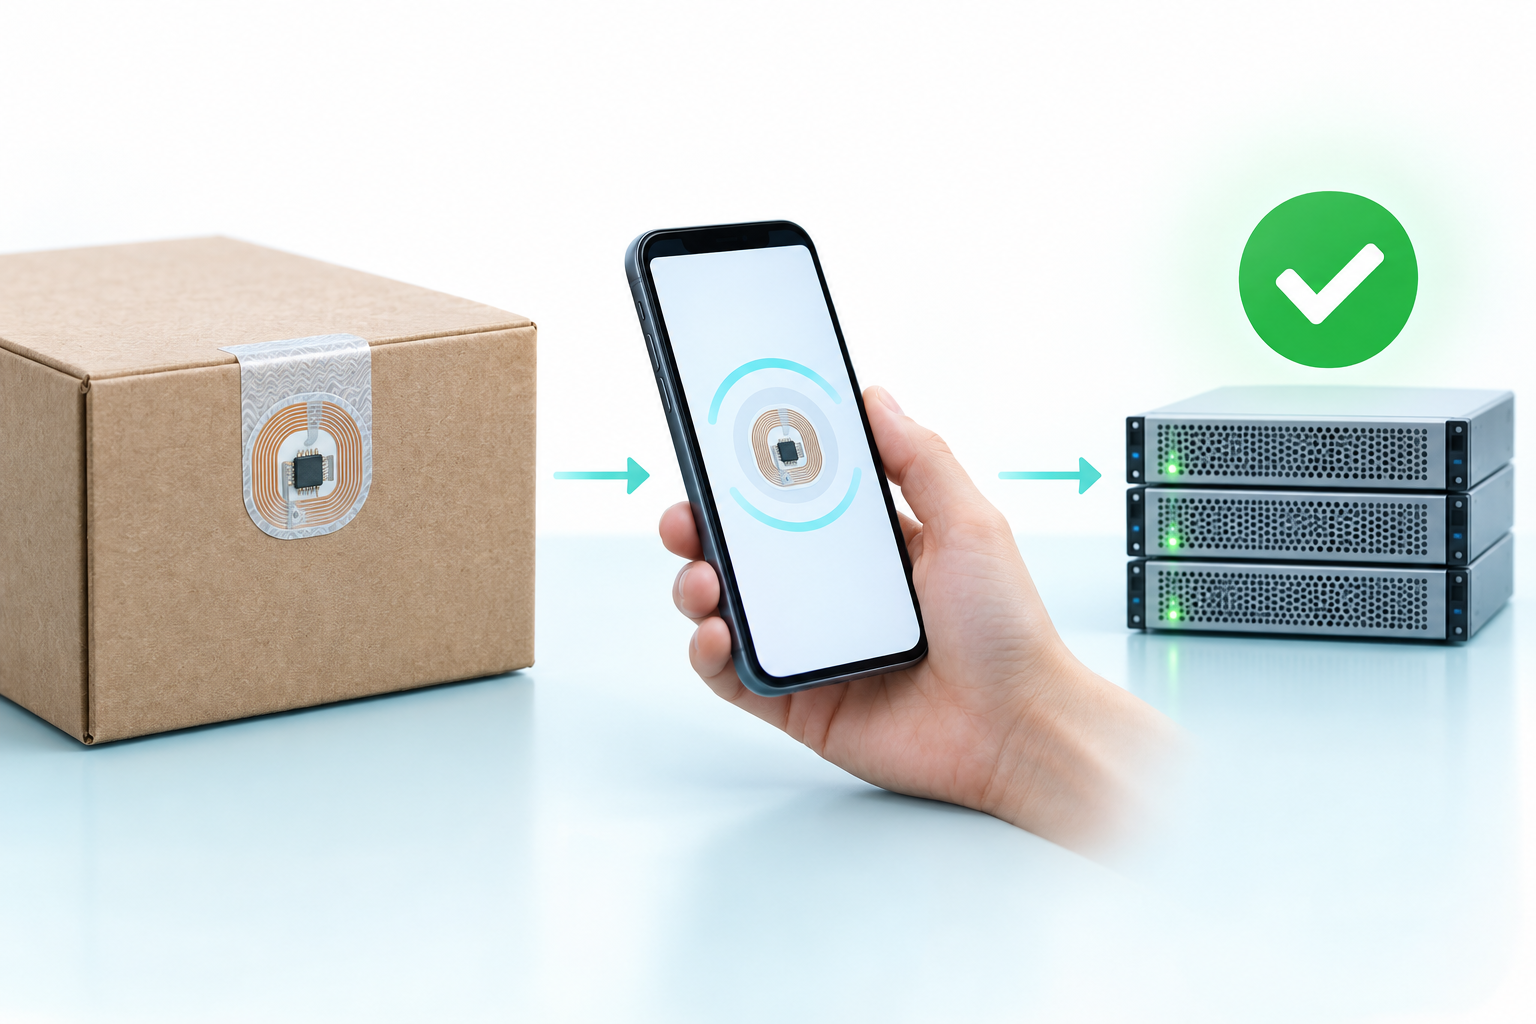
Drei Teile, eine klare Antwort
Das Sicherheitslabel erzeugt den Nachweis, das Smartphone übermittelt ihn und der Server bewertet ihn.
 VeriSeal©
Technologia
VeriSeal nie polega wyłącznie na kopiowalnym identyfikatorze chipowym, ale łączy w sobie dane z tagów kryptograficznych, status serwera i kontekst.
W jednym zdaniu
Etykieta zabezpieczająca łączy prawdziwy produkt z VeriSeal. Podczas skanowania serwer sprawdza nie tylko numer, ale także dynamiczny dowód kryptograficzny, aktualny stan pieczęci i znaną historię produktu. Następnie VeriSeal pokazuje udostępnione dane produktu i dokumentuje wydarzenie – od fabryki, poprzez transport i przekazanie, aż po serwis i recykling.
 Ilustracja wspomagana przez AI · nie jest to rzeczywista instalacja klienta
Proste wyjaśnienie
Beim Scannen prüft VeriSeal nicht nur einen Link, sondern Echtheit, Manipulation, Status und Berechtigung. Das Ergebnis wird einfach als verständlicher Vertrauensstatus angezeigt.
Hinter einem einfachen Scan
Für den Nutzer bleibt der Ablauf leicht. Im Hintergrund werden Identität, aktueller Nachweis und Serverstatus gemeinsam geprüft.
Ilustracja wspomagana przez AI · nie jest to rzeczywista instalacja klientaDas Sicherheitslabel erzeugt den Nachweis, das Smartphone übermittelt ihn und der Server bewertet ihn.
 Ilustracja wspomagana przez AI · nie jest to rzeczywista instalacja klienta
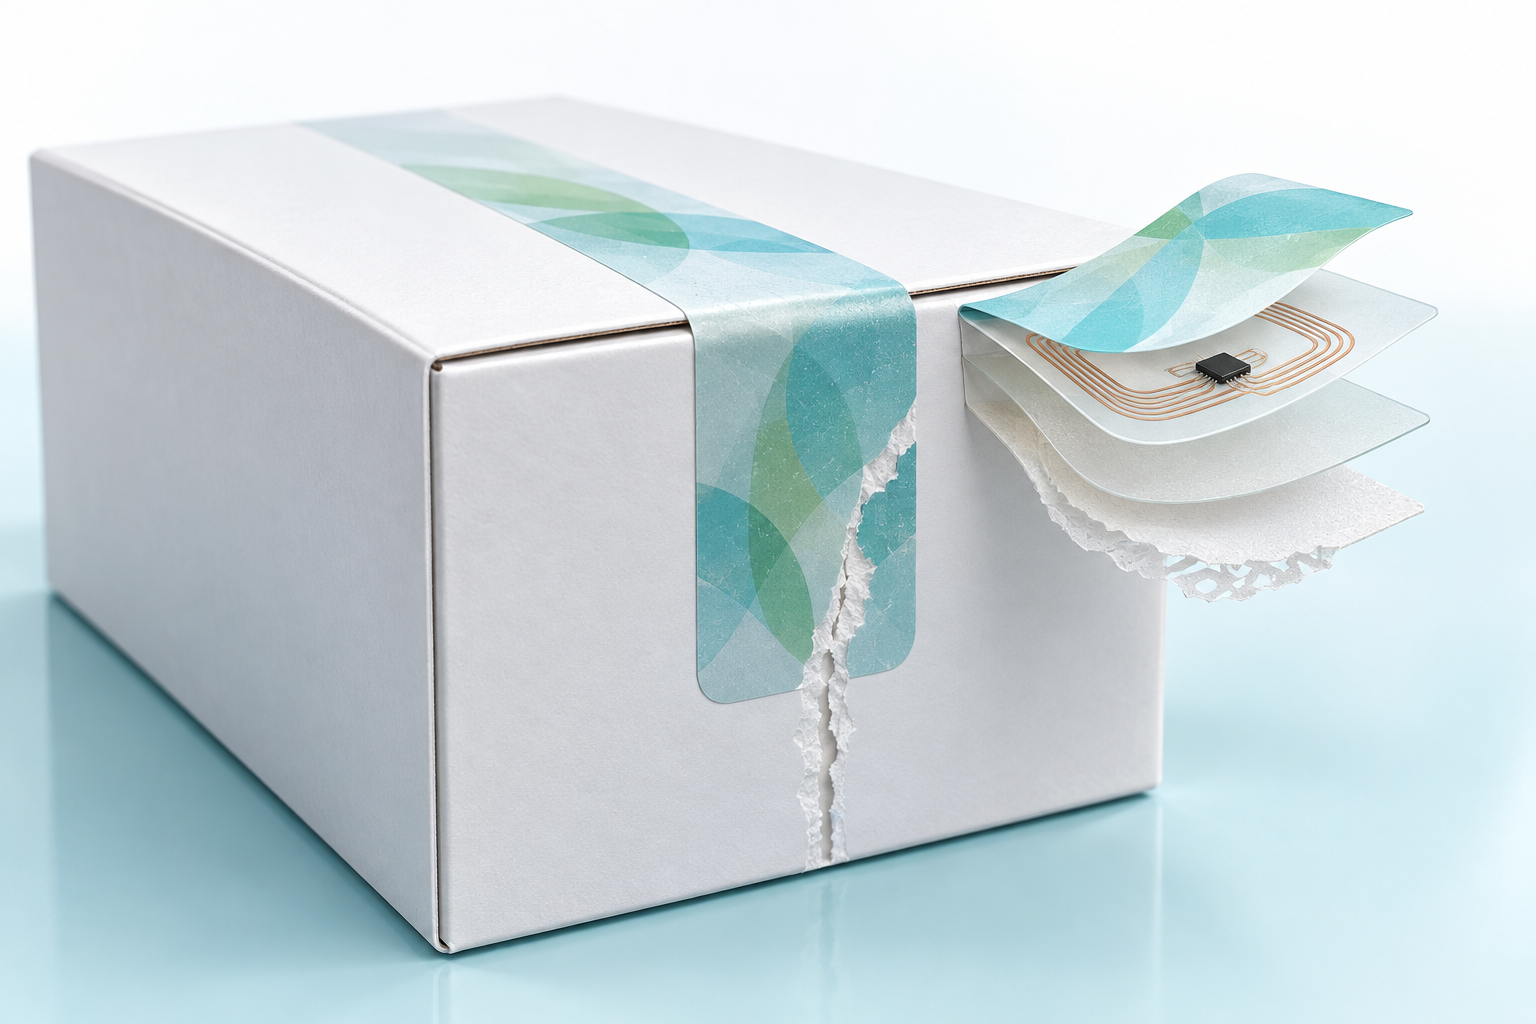
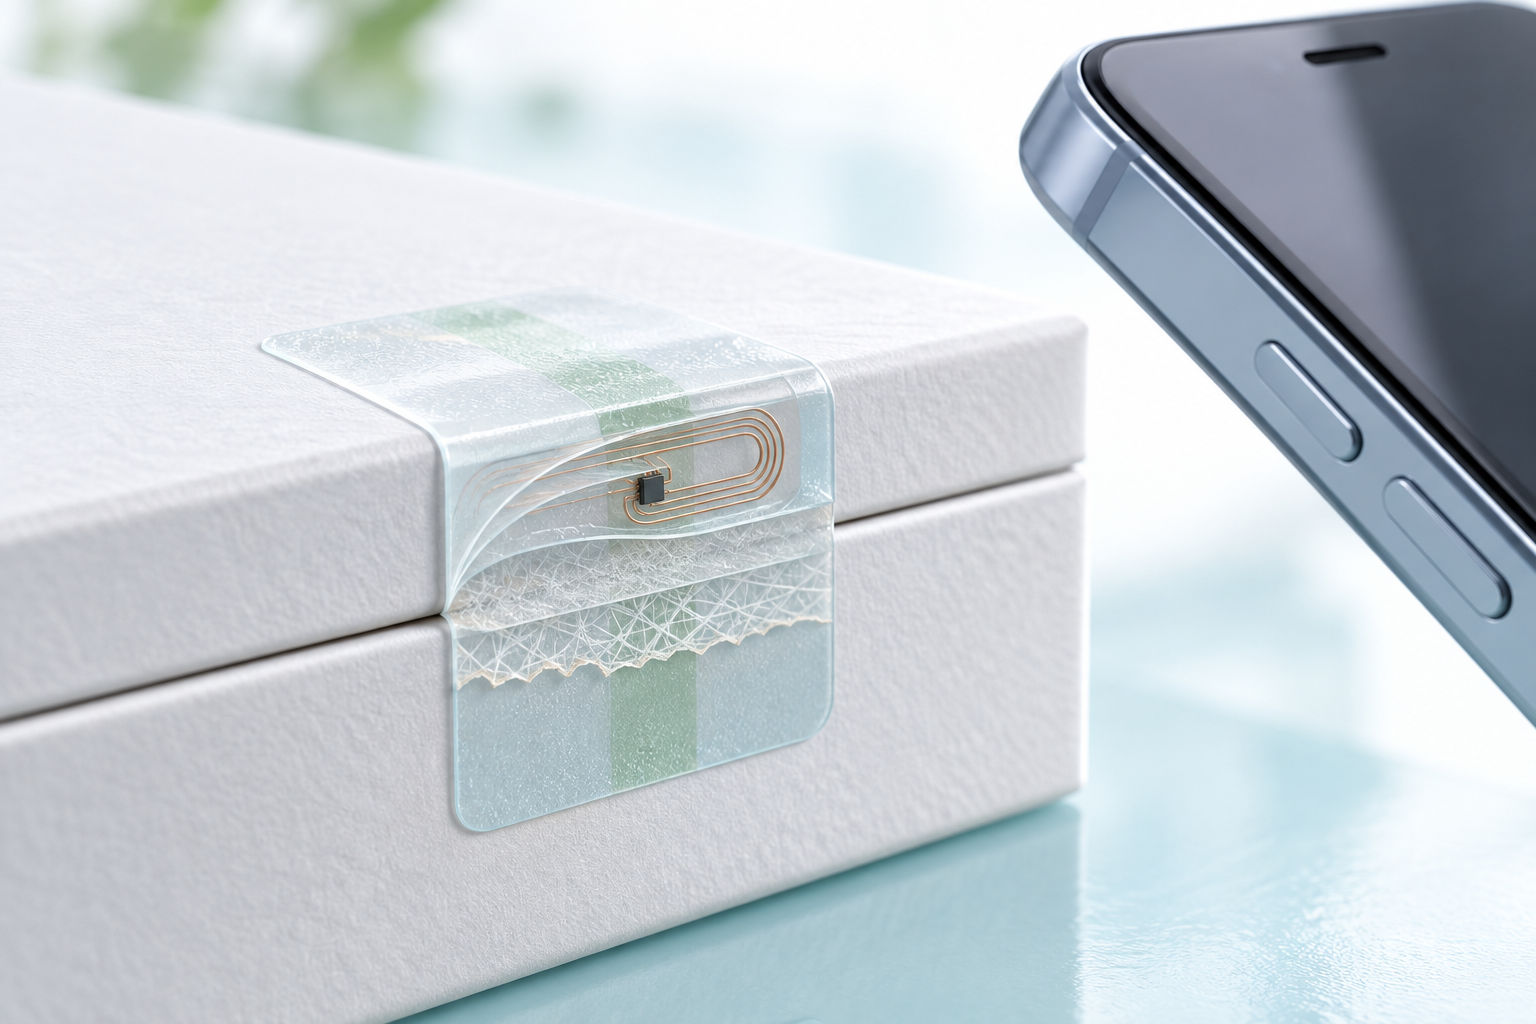
Antenne, Chip, Klebeschichten und Manipulationsschleife verbinden Verpackung und digitale Identität.
NFC, UHF, QR lub kod kreskowy prowadzą do niepowtarzalnej tożsamości produktu.
NTAG 424 DNA generuje dynamiczne dane SUN / SDM, które serwer sprawdza kryptograficznie.
Ochrona przed powtórkami, pętla manipulacyjna, historia zdarzeń i zasady ryzyka określają status.
Badanie i cykl życia produktu są rejestrowane blisko rewizji i zakotwiczone jako opcja.
NTAG 424 DNA TagTamper
NFC-chip tworzy dynamiczne dane SUN/SDM przy każdym skaniu. Oddzielny, delikatny pętl tamper na otworze opakowania zapewnia dodatkowo uwierzytelniony status otwarcia. VeriSeal sprawdza kryptogram, licznik, przypisanie tag, ryzyko replay i status serwera wspólnie.
Sekwencja funkcjonalna w 60 sekund
Wideo pokazuje pełny proces z tag, sprawdzanie serwera, bazy danych produktów, status manipulacji i opcjonalne założenie blockchain.
Hybrydowa architektura zaufania
PostgreSQL jest główną bazą operacyjną dla informacji o produktach, rolach, zdarzeniach i procesach. Opcjonalnie VeriSeal kotwiczy w blockchainie wyłącznie skróty kryptograficzne wybranych zdarzeń audytowych.
Szybkie, sprawne, korygujące w regulowanym procesie i odpowiednie do wymogów ochrony danych osobowych, ERP i produkcji.
Żadnych szczegółów produktów i danych osobowych w łańcuchu tylko haś, który może zostać później sprawdzony niezależnie.
Zaufanie i cykl życia
VeriSeal łączy dowody, operacje i cykl życia — od produkcji po serwis, wycofanie i ponowne użycie.
Skan otwiera udostępnione informacje o konkretnym produkcie, na przykład instrukcję i historię serwisu. Uprawnienia określają, które dokumenty widzi dana osoba.
Certyfikat cyfrowy wiąże dowód z produktem, wystawcą i okresem ważności. Jego znaczenie techniczne i uznanie wymagają oceny właściwych instytucji.
Tożsamość produktu i zapisane przeglądy pomagają przygotować naprawę. Gwarancja nadal zależy od uzgodnionych warunków i oceny dostawcy.
Przekazanie dokumentuje potwierdzenie odbioru i zakres dalszego udostępniania informacji. Zapis nie zastępuje umowy ani wymaganego dowodu własności.
Identyfikatory produktu i partii pomagają kierować komunikaty o wycofaniu do właściwych egzemplarzy. Skuteczność zależy od danych i rzeczywiście skonfigurowanych kanałów kontaktu.
Łańcuch pieczy pokazuje udokumentowane przekazania i odbiory. Niezarejestrowane etapy pozostają lukami, a nie potwierdzonymi zdarzeniami.
Partnerzy uzyskują dostęp do informacji zatwierdzonych dla ich zadań. Dystrybutor i serwis mogą widzieć różne dokumenty, bez dostępu do wewnętrznych akt.
Bez połączenia najnowszy stan serwera nie jest automatycznie dostępny. Proces offline musi ograniczać wiek danych i dozwolone działania oraz uzgadniać zdarzenia po połączeniu.
Konektory wymieniają uzgodnione dane z istniejącymi systemami. Każde połączenie wymaga sprawdzenia dostępności, mapowania pól, uprawnień i obsługi błędów.
Wykaz SBOM opisuje składniki oprogramowania produktu. Aktualne dane firmware pomagają znaleźć urządzenia objęte problemem, ale wyświetlenie wersji nie wykonuje aktualizacji.
Podczas produkcji produkt zostaje powiązany z identyfikatorem. Zatwierdzone dane początkowe stanowią podstawę kolejnych kontroli.
Przed użyciem oceniane są dostępne dowody. Ostrzeżenia i braki danych trafiają do ustalonego procesu wyjaśniania.
Przekazanie zapisuje strony, stan i potwierdzenia. Informacje pozostają związane z operacją.
Zapisane przeglądy i zmiany uzupełniają historię produktu. Uprawnione osoby odnajdują potrzebne dokumenty.
Dane o stanie i serwisie pomagają ocenić ponowne użycie. Nie zastępują wymaganej kontroli technicznej.
Bezpieczeństwo według projektu