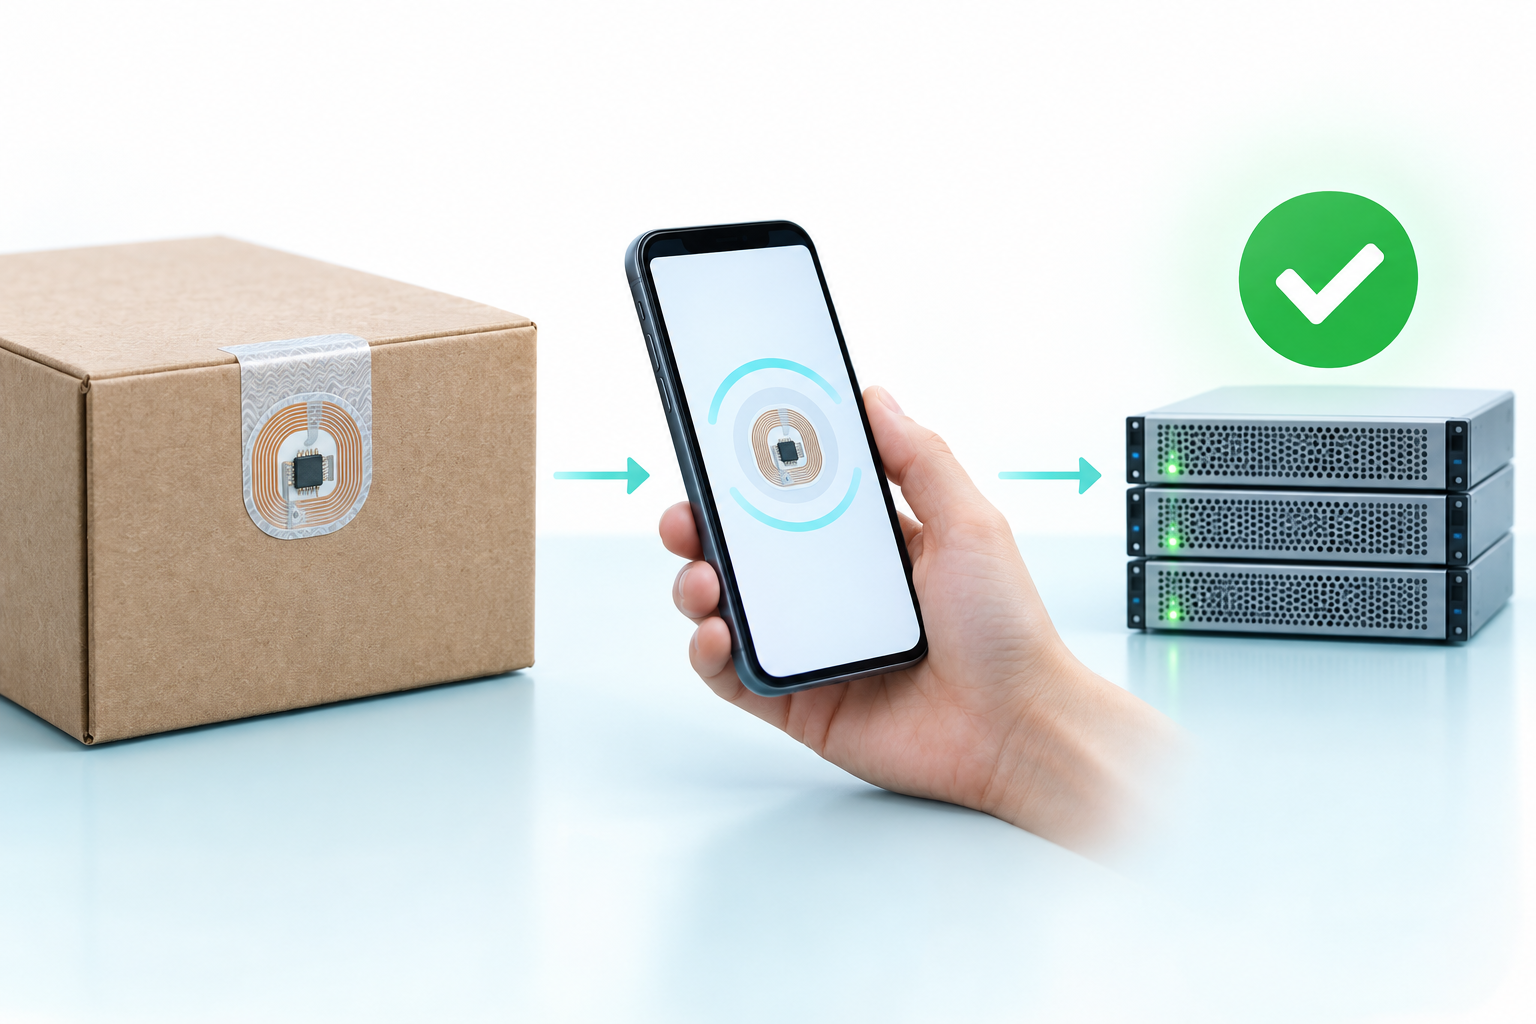
 Illustration assistée par IA · pas une installation client réelle
Drei Teile, eine klare Antwort
Das Sicherheitslabel erzeugt den Nachweis, das Smartphone übermittelt ihn und der Server bewertet ihn.
 VeriSeal©
Technologie
VeriSeal ne s'appuie pas exclusivement sur un ID de puce copiable, mais combine les données cryptographiques tag, l'état du serveur et le contexte.
En une phrase
Une étiquette de sécurité relie le produit réel à VeriSeal. Lors de l'analyse, le serveur vérifie non seulement un numéro, mais également une preuve cryptographique dynamique, l'état actuel du sceau et l'historique connu du produit. VeriSeal affiche ensuite les données produit publiées et documente l'événement - depuis l'usine en passant par le transport et la remise jusqu'au service et au recyclage.
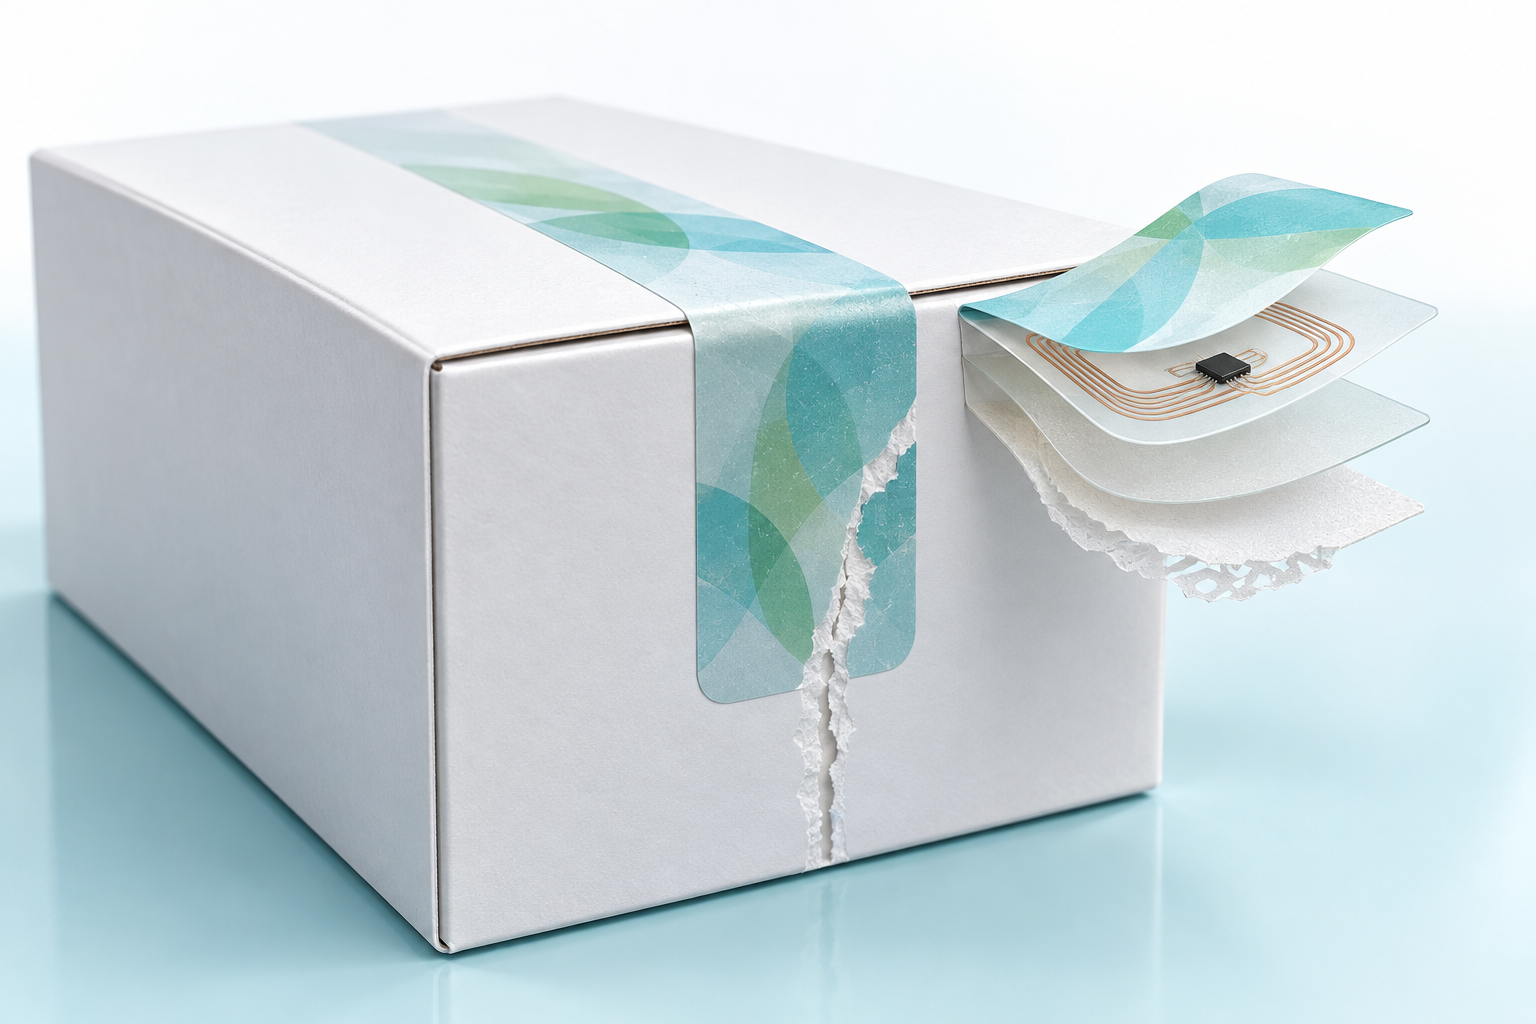 Illustration assistée par IA · pas une installation client réelle
Explication simple
Beim Scannen prüft VeriSeal nicht nur einen Link, sondern Echtheit, Manipulation, Status und Berechtigung. Das Ergebnis wird einfach als verständlicher Vertrauensstatus angezeigt.
Hinter einem einfachen Scan
Für den Nutzer bleibt der Ablauf leicht. Im Hintergrund werden Identität, aktueller Nachweis und Serverstatus gemeinsam geprüft.
Illustration assistée par IA · pas une installation client réelleDas Sicherheitslabel erzeugt den Nachweis, das Smartphone übermittelt ihn und der Server bewertet ihn.
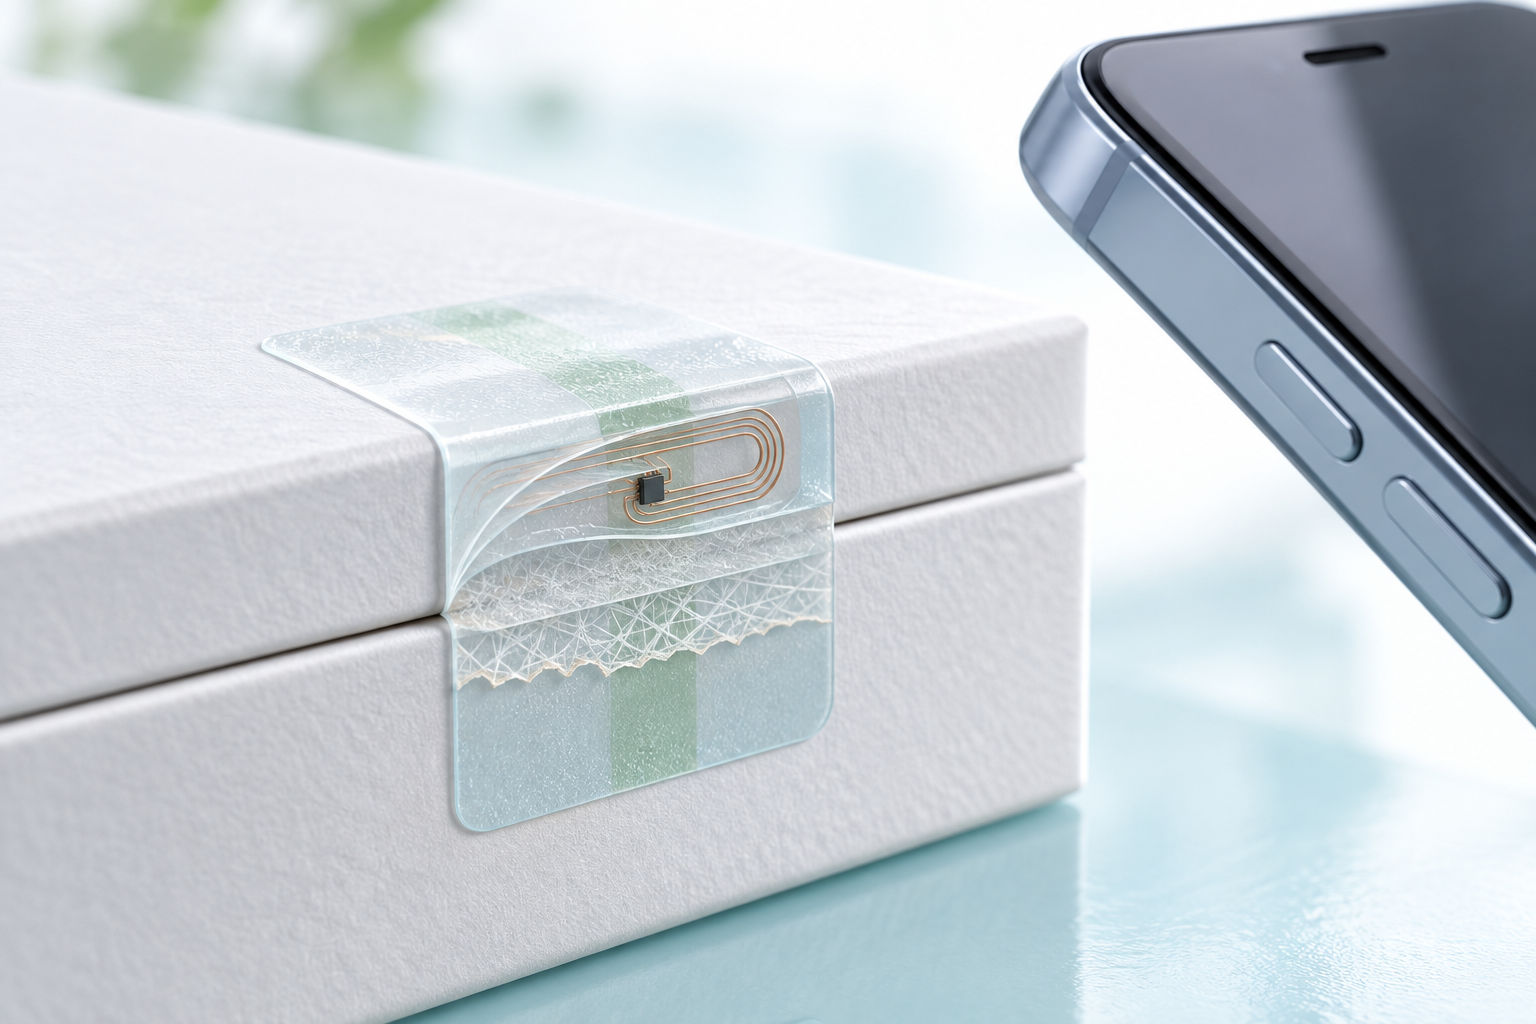 Illustration assistée par IA · pas une installation client réelle
Antenne, Chip, Klebeschichten und Manipulationsschleife verbinden Verpackung und digitale Identität.
NFC, UHF, QR ou code-barres mènent à l'identité unique du produit.
L'ADN NTAG 424 génère des données dynamiques SUN/SDM que le serveur vérifie cryptographiquement.
Rejouer la protection, modifier la boucle, l'historique des événements et les règles de risque déterminent l'état.
Les essais et le cycle de vie du produit sont enregistrés près de la révision et ancrés en option.
NTAG 424 DNA TagTamper
La puce NFC génère des données Sun/SDM dynamiques à chaque numérisation. Une boucle de tamper séparée et fragile au-dessus de l'ouverture de l'emballage fournit également un état d'ouverture authentifié. VeriSeal vérifie conjointement le cryptogramme, le compteur, l'affectation des balises, le risque de relecture et l'état du serveur.
Séquence fonctionnelle en 60 secondes
La vidéo montre le déroulement complet de la journée, de la vérification des serveurs, de la base de données des produits, de l'état de manipulation et de l'ancrage optionnel de la blockchain.
Architecture de confiance hybride
PostgreSQL est la base de données opérationnelle principale pour les produits, rôles, événements et flux de travail. VeriSeal peut ancrer en option uniquement les empreintes cryptographiques d’événements d’audit sélectionnés sur une blockchain.
Rapide, fonctionnel, corrigible dans le processus réglementé et adapté aux exigences en matière de protection des données, ERP et production.
Aucun détail de produit et aucune donnée personnelle sur la chaîne seulement l'ancrage de hachage vérifiable indépendamment par la suite.
Confiance produit & cycle de vie
VeriSeal relie preuves, opérations et cycle de vie, de la fabrication au service, au rappel et au réemploi.
Un scan donne accès aux informations autorisées pour ce produit, comme sa notice et son historique de maintenance. Les droits d’accès déterminent les documents visibles par chacun.
Un certificat numérique relie une preuve au produit, à son émetteur et à sa période de validité. Sa portée technique et son acceptation restent à évaluer par les organismes compétents.
L’identité du produit et les interventions enregistrées aident à préparer une réparation. La garantie dépend toujours des conditions convenues et de l’examen du fournisseur.
La remise documente les personnes ayant confirmé la réception et les informations ensuite partageables. Cet enregistrement ne remplace pas un contrat ni une preuve de propriété requise.
Les références de produit et de lot permettent de cibler les avis de rappel. Leur efficacité dépend des données disponibles et des canaux de communication réellement configurés.
La chaîne de possession retrace les remises et réceptions documentées. Une étape non enregistrée reste une lacune, pas un événement confirmé.
Les partenaires consultent les informations expressément autorisées pour leur travail. Un distributeur et un réparateur peuvent voir des documents différents, sans accès aux dossiers internes.
Sans connexion, le dernier état du serveur n’est pas automatiquement disponible. Le processus hors ligne doit limiter l’ancienneté des données et les actions possibles, puis rapprocher les événements.
Les connecteurs échangent les données convenues avec les systèmes existants. Disponibilité, correspondance des champs, droits et traitement des erreurs doivent être validés pour chaque connexion.
La nomenclature logicielle décrit les composants logiciels du produit. Un historique exact du micrologiciel aide à identifier les appareils concernés, mais l’affichage d’une version n’effectue aucune mise à jour.
Le produit et son identifiant sont associés lors de la fabrication. Les données initiales approuvées servent de référence aux contrôles ultérieurs.
Les preuves disponibles sont examinées avant utilisation. Les alertes et données manquantes déclenchent un processus de clarification défini.
La remise documente les parties, l’état constaté et leurs confirmations. Ces informations restent liées à l’opération.
Les interventions et modifications enregistrées enrichissent l’historique. Les personnes autorisées retrouvent les documents nécessaires à leur travail.
Les informations de maintenance et d’état facilitent l’examen d’un réemploi. Elles ne remplacent pas le contrôle technique nécessaire.
Sécurité par conception