Privé ou sur site
L'entité ou l'exploitation dédiée dans sa propre infrastructure permet des données complètes et la souveraineté opérationnelle.
 VeriSeal©
Défense et autorités
VeriSeal protège les équipements sensibles, les pièces de rechange et les chaînes de documentation – avec des modèles d'exploitation isolants, des rôles forts et des événements de sécurité traçables.
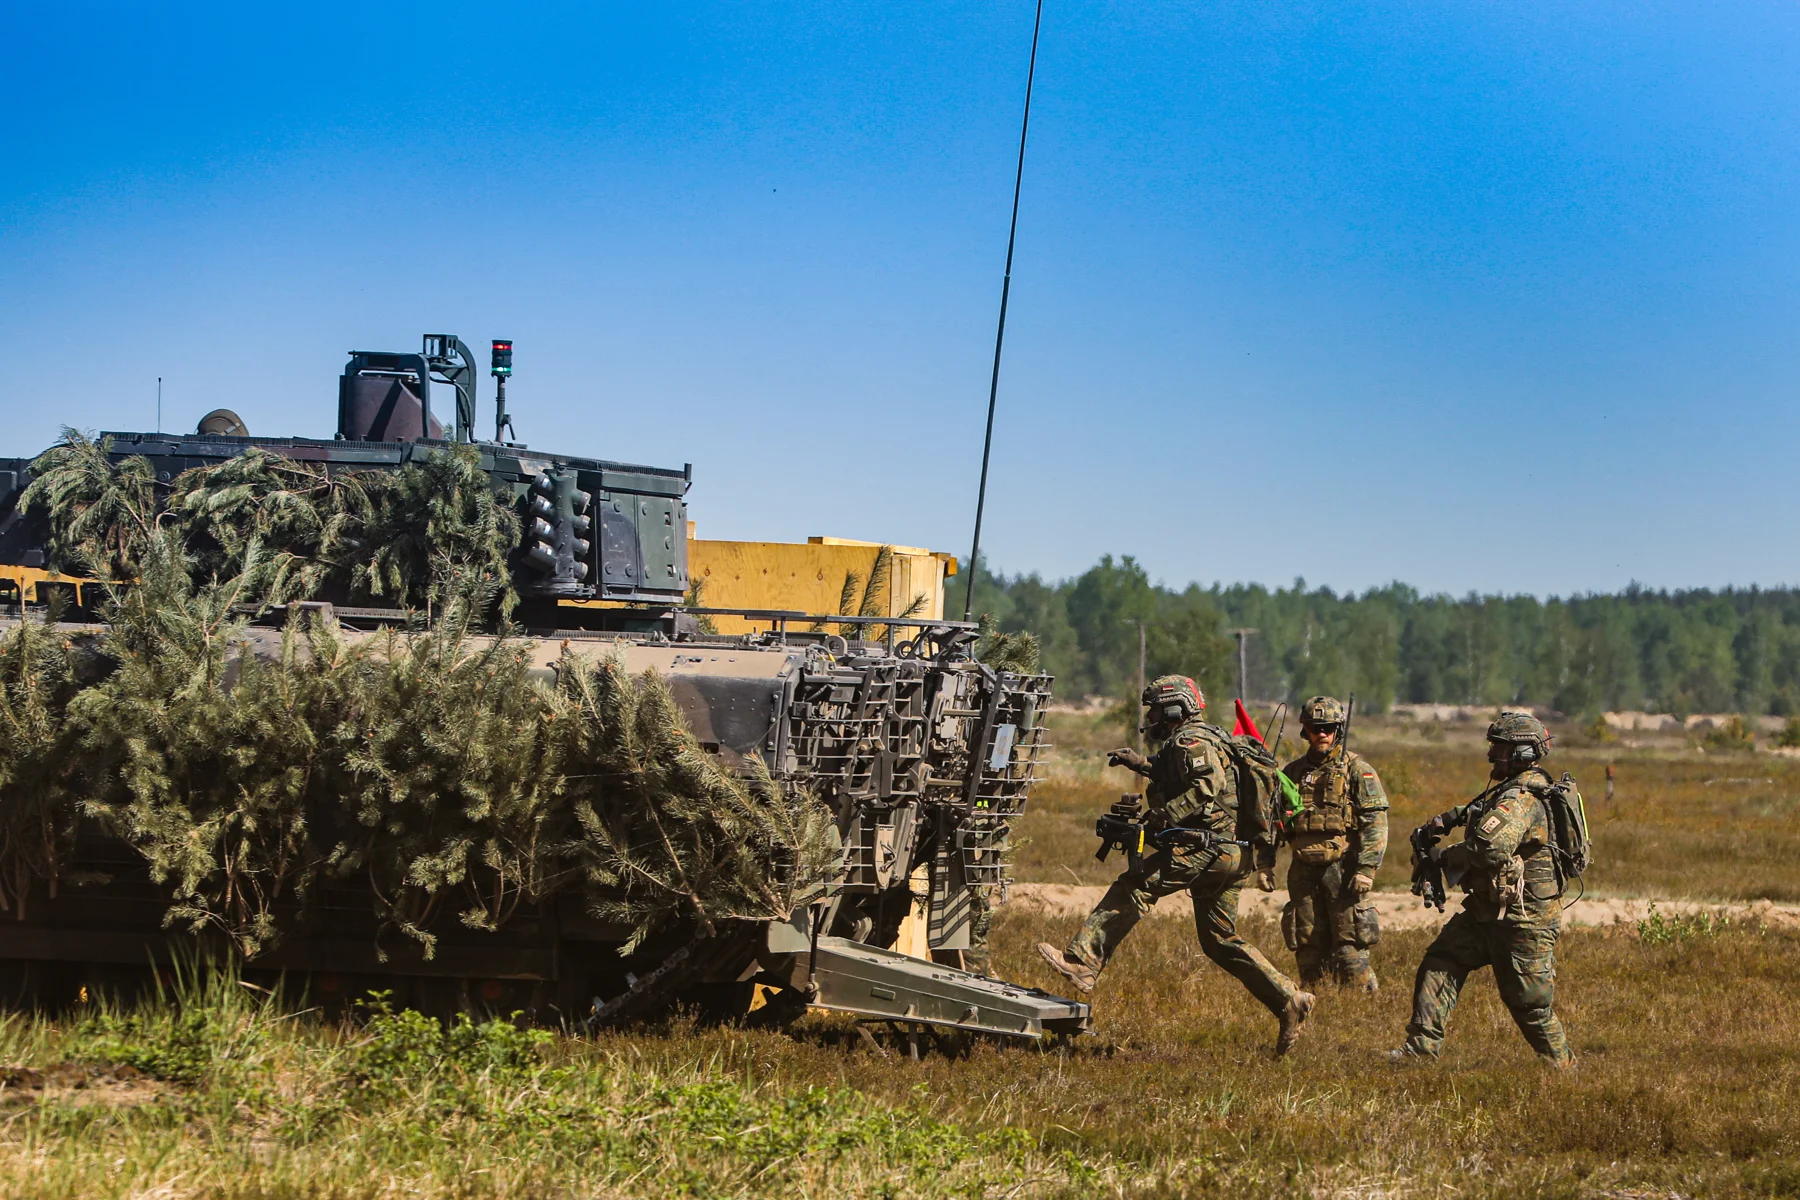
Bundeswehrsoldaten am Puma-Schützenpanzer · Oberlausitz, 16. Mai 2022. Staff Sgt. Gabriel Rivera-Villanueva / U.S. Army National Guard · Public Domain.
Photographie historique illustrant le public concerné, sans référence client ni recommandation de la Bundeswehr.
The appearance of U.S. Department of War (DoW) visual information does not imply or constitute DoW endorsement.
Situation initiale
Bei Materialübergaben müssen Gegenstand, Unterlagen und Zuständigkeit zusammenpassen. Fehlt eine Information oder ist eine Kennzeichnung auffällig, braucht es eine nachvollziehbare Klärung. Die digitale Unterstützung soll diese Zusammenhänge sichtbar machen, ohne sensible Angaben unkontrolliert weiterzugeben.
VeriSeal pour votre industrie
L'entité ou l'exploitation dédiée dans sa propre infrastructure permet des données complètes et la souveraineté opérationnelle.
La boucle Tamper, le statut cryptographique et l'historique du serveur combinent protection physique et numérique.
Les clients, les rôles, le MFA, le mTLS et les accès séparés des machines réduisent les surfaces d'attaque.
NFC, UHF, QR et code-barres combinent inspection individuelle, entrepôt, transport et service.
C'est comme ça que ça marche
Les besoins en matière de protection, le modèle d'exploitation, les rôles et les flux de données autorisés sont définis.
L'étiquette et l'identité numérique sont attribuées à un objet concret de manière contrôlée.
Les essais et les événements d'état génèrent un profil de sécurité traçable.
Les règles de risque et les interfaces transfèrent les anomalies aux systèmes responsables.
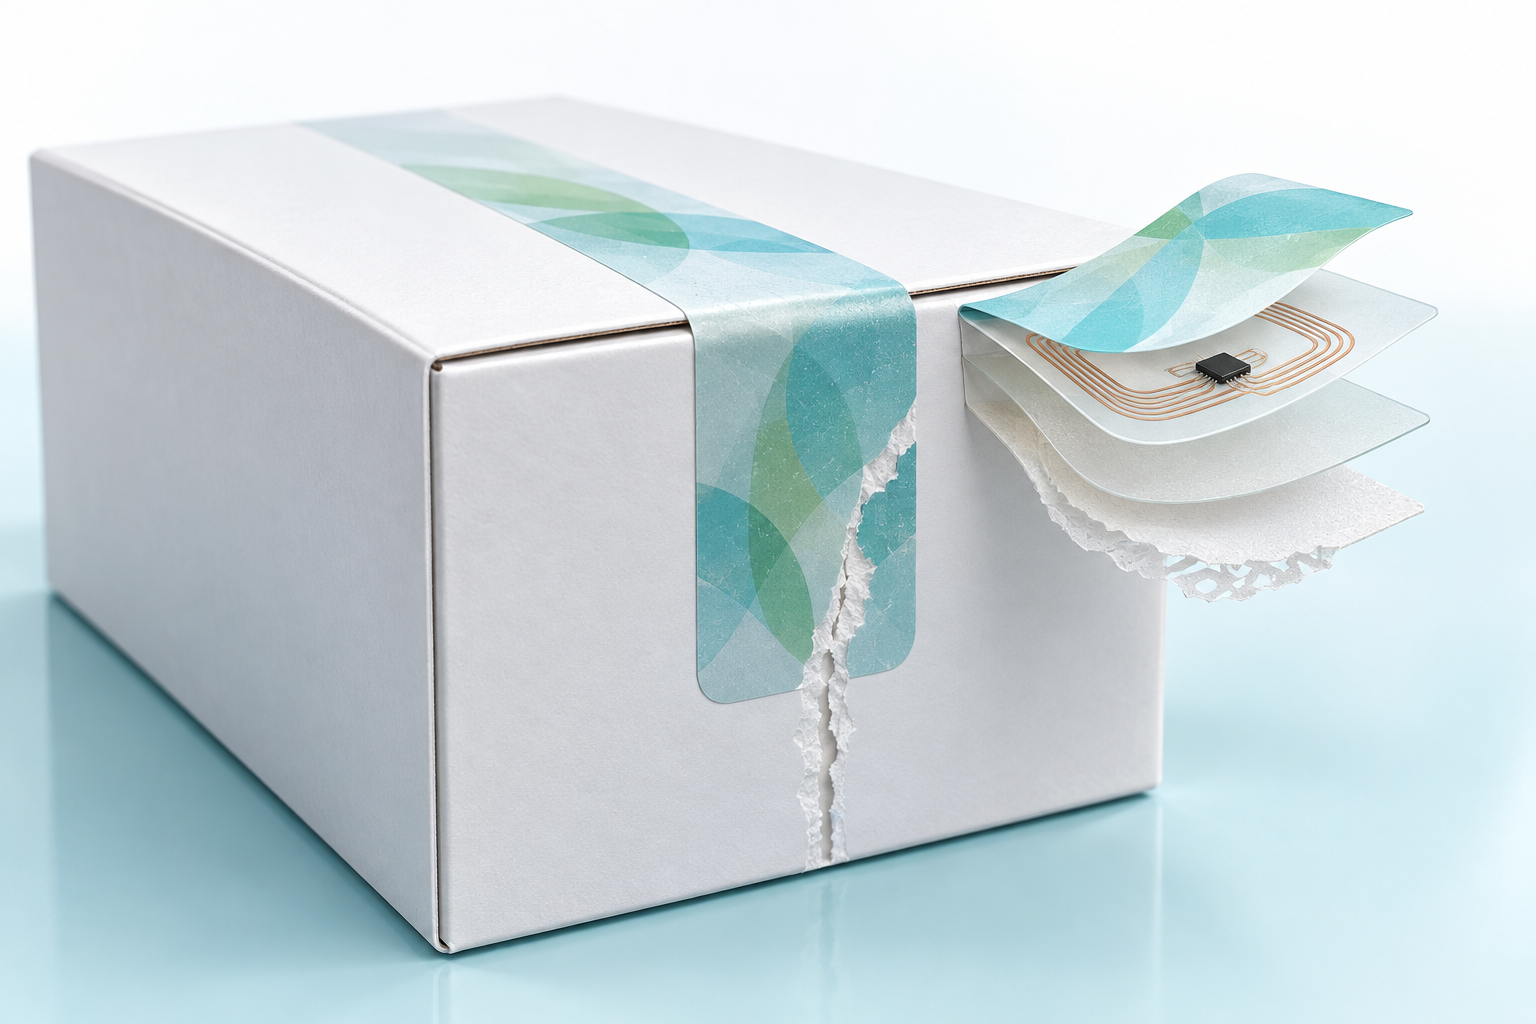 Illustration assistée par IA · pas une installation client réelle
 Foto: Skot · CC BY-SA 4.0. Quelle und Lizenz Symbolfoto, keine VeriSeal-Kundenreferenz.
Explication simple
NFC, UHF, QR et numéro de série se rapportent au même objet contrôlé.
Mesurable dans le pilote
VeriSeal est évalué sur la base d'indicateurs de processus réels. Les valeurs cibles sont dérivées de l'application spécifique.
Part des transferts, installations ou entretien définis avec vérification d'identité documentée.
Temps entre l'événement de sécurité détecté, l'évaluation et la réponse contrôlée.
Conformité de l'objet physique, identité UHF/NFC et système d'inventaire principal.
Traçabilité des rôles autorisés, accès aux machines et changements administratifs.
Cas opérationnels concrets
Le composant, l'origine, l'état de rejet et la documentation technique doivent être vérifiés avant l'installation ou l'entretien.
Résultat : Identité fiable de la partieUne étiquette falsifiée indique l'ouverture ou l'endommagement de la boîte, de l'appareil ou de la zone protégée.
Résultat: statut de manipulation visibleUHF soutient les événements d'inventaire et de mouvement; NFC permet des tests individuels ciblés.
Résultat: essais de masse et de détail combinésArchitecture de sécurité
L'énoncé de test est dérivé de la cryptographie des puces, de l'état du produit, de l'historique des événements et de la logique contrôlée du serveur. L'UID reste une caractéristique complémentaire.
NFC, UHF, QR et numéro de série se rapportent au même objet contrôlé.
Cryptographie, statut de manipulation, sortie du serveur et historique ensemble forment l'instruction de test.
Cloud privé ou sur site permet la gestion des données client, les processus clés et le contrôle du réseau.
Les rôles, le MFA, le MTLS, les pistes de vérification et les transferts définis appuient les opérations de sécurité.
Identité numérique du produit
Ein Materialdatensatz kann Seriennummer und Kennzeichnung mit freigegebenen technischen Unterlagen, Versionsständen und dokumentierten Übergaben verbinden. Dabei wird unterschieden, welche Daten für Logistik, Instandhaltung oder Prüfung erforderlich sind. Ein hinterlegter Status ersetzt keine technische Abnahme oder Einsatzfreigabe.
Capacité de connexion
Vorhandene Bestands-, Instandhaltungs- und Dokumentensysteme bleiben Teil der vorgesehenen Umgebung. Lesegeräte und vereinbarte Schnittstellen können Informationen dem richtigen Objekt zuordnen. Welche Kommunikation zulässig ist und wo Daten und Schlüssel verwaltet werden, muss vor einer Anbindung anhand der konkreten Infrastruktur festgelegt werden.
Classement
Für sensible Umgebungen werden Datenumfang, Berechtigungen und Betriebsgrenzen gesondert beurteilt. Offline-Verfahren benötigen eigene Regeln für Gültigkeit und späteren Abgleich. Aus einer allgemeinen Produktbeschreibung folgt keine Zulassung für Verschlusssachen, militärische Netze oder eine bestimmte Schutzklasse.
VeriSeal soutient techniquement ces processus. La validation, l'approbation et l'évaluation réglementaire sont spécifiques au client.
Un début significatif
Un test délimité combine des étiquettes d'échantillons réelles, des données réelles sur les produits, une connexion système et un processus d'essai traçable.
Ein Pilot verwendet ein abgegrenztes Materialbeispiel und ausdrücklich dafür freigegebene Daten. Gemeinsam werden eine Übergabe und eine anschließende Prüfung durchgespielt, einschließlich fehlender Nachweise oder gesperrter Kennzeichnungen. Der Test zeigt technische Möglichkeiten und Grenzen; eine weitergehende Verwendung setzt die zuständigen Sicherheits- und Betriebsfreigaben voraus.
Questions fréquentes
Oui. L'édition sur site est destinée à l'exploitation de l'infrastructure client; les exigences spécifiques en matière de réseau, de clés et d'exploitation sont définies dans le projet.
C'est pas vrai. L'étiquette ne nécessite que des données minimales de vérification et d'identité. Des données spécialisées sensibles demeurent dans l'environnement du système contrôlé et sont affichées selon le rôle.
Des scénarios hors ligne peuvent être fournis, mais leur importance et leur synchronisation dépendent du besoin de protection. La vérification cryptographique en ligne fournit la décision de serveur la plus récente.
Le statut côté serveur peut être bloqué ou limité. Les événements sont enregistrés et transférés à des processus de sécurité ou de logistique définis.
Preuve plutôt que affirmation
VeriSeal peut être exploité sans dépendre d'une base de données Hawk-TEC partagée dans un cloud privé isolé ou complètement chez le client.
Projet pilote
Étiquette, processus, interfaces et modèle opérationnel lors d'une consultation initiale structurée.