Access
Mandantenzuordnung, serverseitige Rechteprüfung und persönliche Konten begrenzen Datenzugriffe. MFA, Passkeys und Sitzungsregeln müssen für die konkrete Installation eingerichtet und geprüft werden.
 VeriSeal©
Security and operations
VeriSeal doesn't just protect the label. Identities, users, keys, data, interfaces and recovery are viewed as a cohesive security model.
Protection in layers
No single security feature is sufficient. Reliable protection comes from multiple independent controls.
Mandantenzuordnung, serverseitige Rechteprüfung und persönliche Konten begrenzen Datenzugriffe. MFA, Passkeys und Sitzungsregeln müssen für die konkrete Installation eingerichtet und geprüft werden.
KMS-Anbindung, signierte Aufträge und Freigaberegeln sind Softwarebausteine. Produktiver HSM-Schutz benötigt zusätzlich einen eingerichteten Anbieter, sichere Schlüsselaufbewahrung, Rotation und geprüfte Wiederherstellung.
Verkettete Audit-Ereignisse unterstützen das Erkennen nachträglicher Änderungen. Unabhängige Aufbewahrung, Alarmierung und Fristen werden im Betrieb vereinbart; das Protokoll allein ist keine Revisionssicherheitsgarantie.
SaaS, Private Cloud und On-Premise trennen Betriebsverantwortlichkeiten unterschiedlich. Datenregion, Zugriffsrechte und Drittanbieter werden im konkreten Betriebsblatt benannt.
Sicherungsintervall, Wiederanlaufziele und Restore-Tests müssen für die konkrete Umgebung vereinbart und nachgewiesen werden. Eine vorhandene Backup-Funktion ist noch kein Wiederherstellungsnachweis.
Automatisierte Tests liefern begrenzte Entwicklungsnachweise. Unabhängige Penetrationstests, Lastprüfungen und kundenspezifische Abnahmen werden nur mit einem tatsächlich vorliegenden Nachweis als erfolgt bezeichnet.
Sicherheit sichtbar gemacht
Zwei Bilder erklären zentrale Sicherheitsprinzipien ohne Fachsprache.
 AI-assisted illustration · not a real customer installation
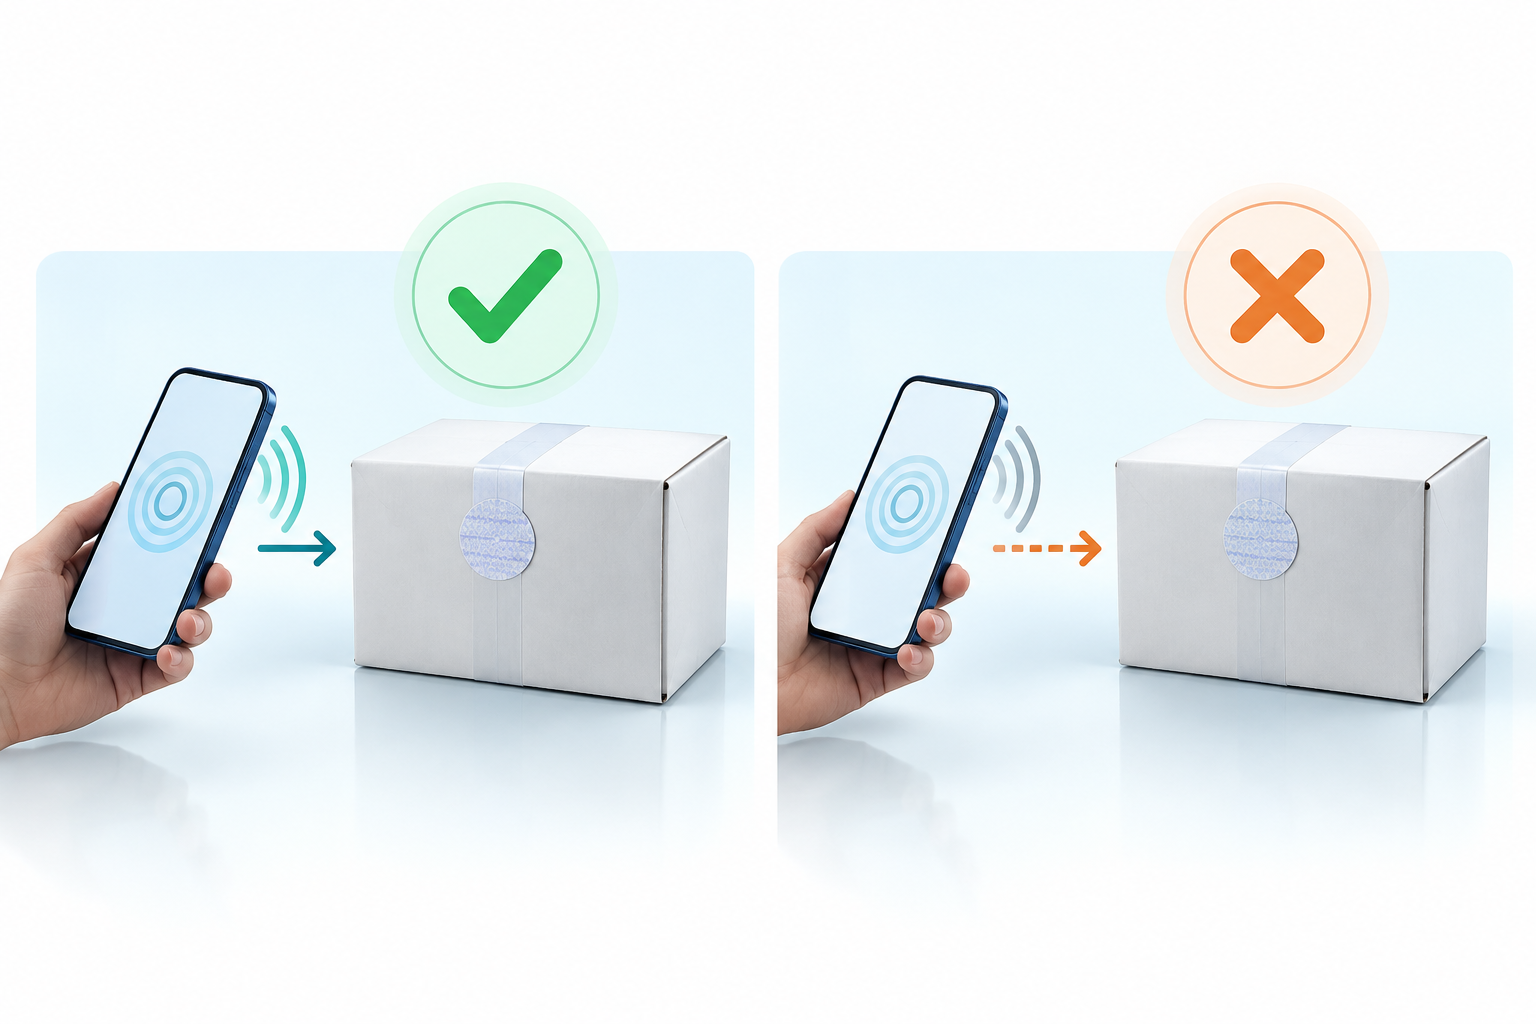
Bei eingerichteter dynamischer Chipprüfung wird der Nachweis einschließlich Wiederholungsindikatoren ausgewertet. Eine statische Kennzeichnung bietet diesen Schutz nicht.
 AI-assisted illustration · not a real customer installation
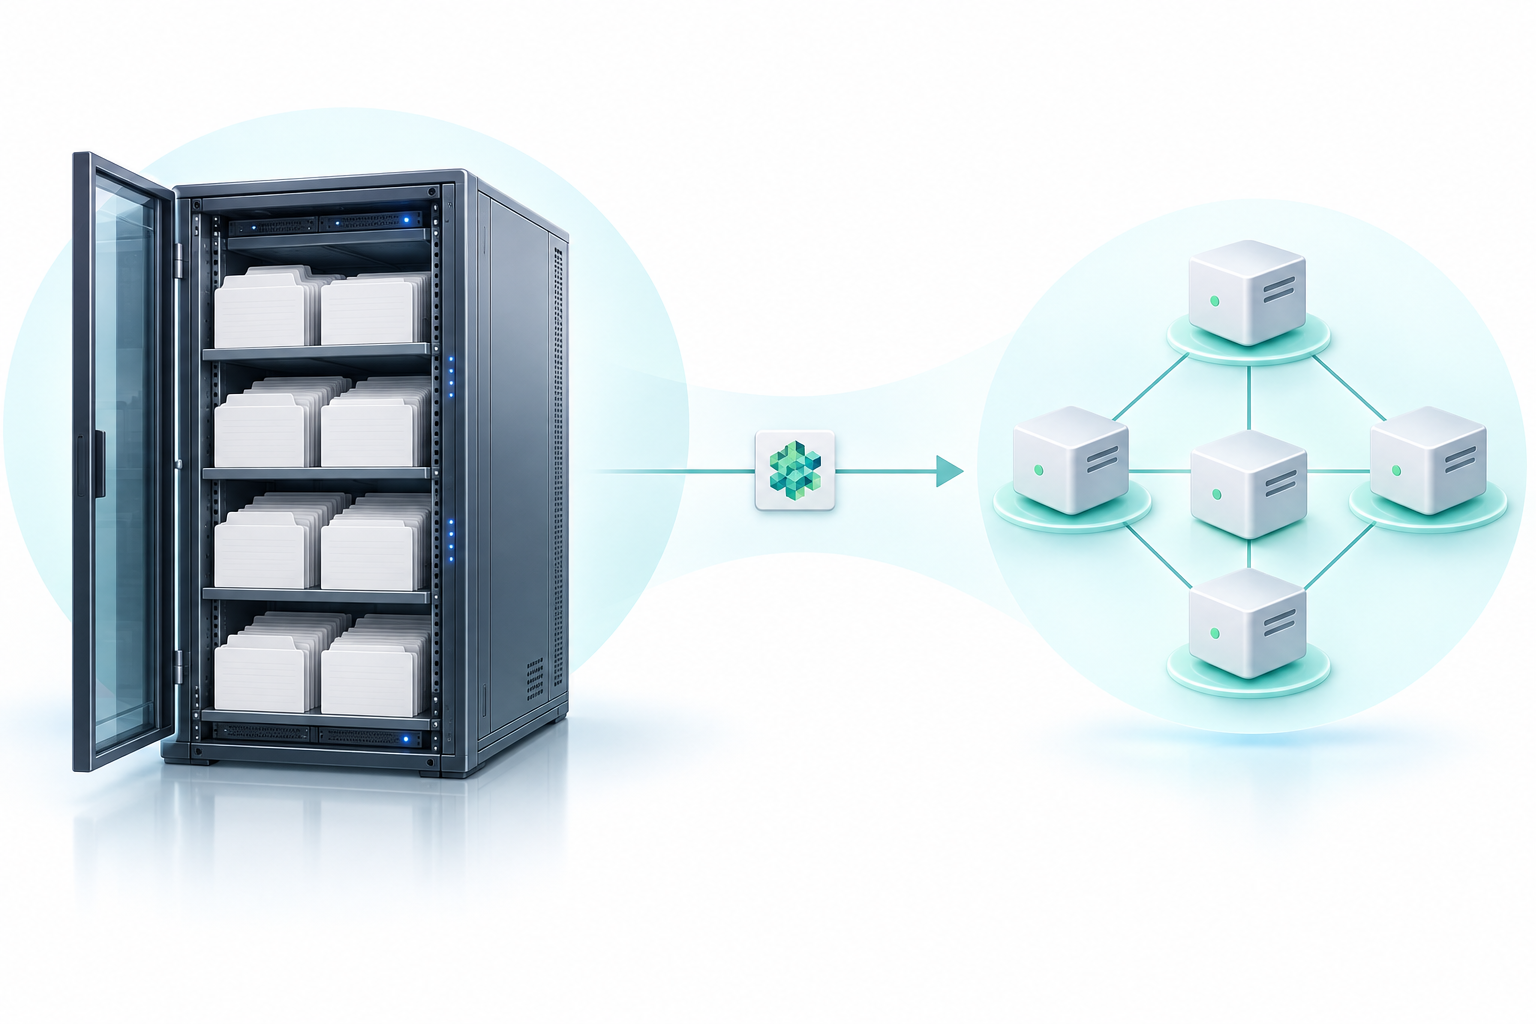
Produktdaten bleiben geschützt gespeichert. Optional wird nur eine nicht lesbare Prüfsumme zusätzlich verankert.
Schutz Ihrer bestehenden Systeme
CAQ und ERP bleiben die führenden Systeme für ihre Aufgaben. Die Standardintegration verändert keine fremde Datenbank direkt, sondern nutzt ausdrücklich freigegebene Schnittstellen.
Zieladressen, Datenfelder, technische Konten und erlaubte Aktionen werden vorab festgelegt. Die Kunden-IT gibt genau diese Verbindung frei. Ein Dienstkonto erhält nur die tatsächlich benötigten Rechte. Netzwerkfreigaben und Herstellerberechtigungen werden nicht umgangen.
Eine Ausgangswarteschlange hält freigegebene Aufträge vor. Für den eingerichteten Belegprozess wird eine passende fachliche Bestätigung mit Ereigniskennung und externer Referenz verlangt. Ein HTTP-Erfolg allein bedeutet noch keinen abgeschlossenen Geschäftsvorgang.
Bei Ausfall oder fehlender Bestätigung bleibt ein Vorgang in Bearbeitung oder Klärung. Zeitlimits und begrenzte Wiederholungen verhindern unbegrenztes Warten. Das Zielsystem muss wiederholte Zustellung anhand derselben Ereigniskennung ohne Doppelbuchung verarbeiten; das Zusammenspiel wird getestet.
Der erste Produktiveinsatz wird auf einen abgenommenen Prozess begrenzt. Abschalten der Schnittstelle, Korrektur fehlerhafter Geschäftsvorgänge und Wiederanlauf werden gemeinsam geplant. Ein Rollback der Software allein macht keine bereits erfolgte ERP-Buchung rückgängig.
Freigegebene Version und Module · Schnittstellen- und Rechteplan · Normal- und Fehlerfalltests · Wiederherstellungsnachweis · Sicherheitsprüfung im vereinbarten Umfang · Verantwortliche und akzeptierte Restrisiken.
Wir können konkrete Kontrollen, Tests und Verantwortlichkeiten vereinbaren. Eine Garantie, dass niemals ein Angriff erfolgreich ist oder niemals eine Störung entsteht, wäre unseriös. Die Eignung für Ihren Ablauf wird anhand des tatsächlichen Schutzbedarfs und der Abnahme entschieden.
Internal pre-tests and automated checks are meaningful proof of development, but not a certificate or a security guarantee. Productive releases require concrete system acceptance, independent testing and a verified operating process.
Discuss security and operating model →